Des développeurs créent MacDoc, un outil illégal de création de faux passeports
Enquête sur MacDoc, le générateur de faux passeports créé par les mêmes ingénieurs qu'OnlyFake, l'outil déjà fermé par la justice américaine.
En février 2026, la justice américaine a fermé OnlyFake, un outil de génération de faux documents largement utilisé. Quelques semaines plus tard, un service identique a rouvert sous le nom de MacDoc. Ses faux parviennent à déjouer les contrôles “KYC” de grandes institutions comme Paypal, Airbnb ou Coinbase.
Note : tout le contenu de cet article est pour objet d'informer sur un acteur frauduleux afin de mieux connaitre et donc mieux lutter contre la propagation de faux documents. Nous avons volontairement caché certaines sources et sites internet afin d'éviter leur propagation.
Une fausse photo de passeport clef en main
Obtenir une photo d'un faux passeport ou d'une carte d'identité de tous les pays du monde : voici le service du site illégal MacDoc. A partir de 15 euros le document payé en cryptomonnaie (USDT, qui est d'ailleurs non utilisable pour les citoyens de l'Union Européenne depuis le 1er août 2026), vous accédez à un fichier qui simule une photo de votre document.
Le site a véritable vocation illégale, en simulant une fausse photo réaliste, comme si le document avait été pris sur une table ou sur un tissu, avec une série de filtres reproduisant les imperfections d'un appareil photo de téléphone portable.
La particularité du site est qu'il est totalement accessible sur Google et non sur le darknet. Il se pare également de beaucoup de faux signaux de légalité, avec un site complètement refondu ou des animations similaires à une start-up légitime.
Le site est axé sur les faux documents américains : passeports, permis de conduire (de tous les états américains) mais aussi les cartes de sécurité sociale (SSN) américaines. Mais il peut désormais également générer des passeports de nombreux pays, y compris français et européen.
Airbnb, Coinbase, PayPal, Robinhood : plus de 120 sociétés concernées
Sur des forums, MacDoc (sous l'identité d'OnlyFake) fait sa publicité en publiant des captures d'écran et des emails suite à la création de compte avec de faux documents, montrant ainsi que même les plus grandes sociétés sont concernées, et pas forcément bien dotées en moyen efficient de détection de faux.
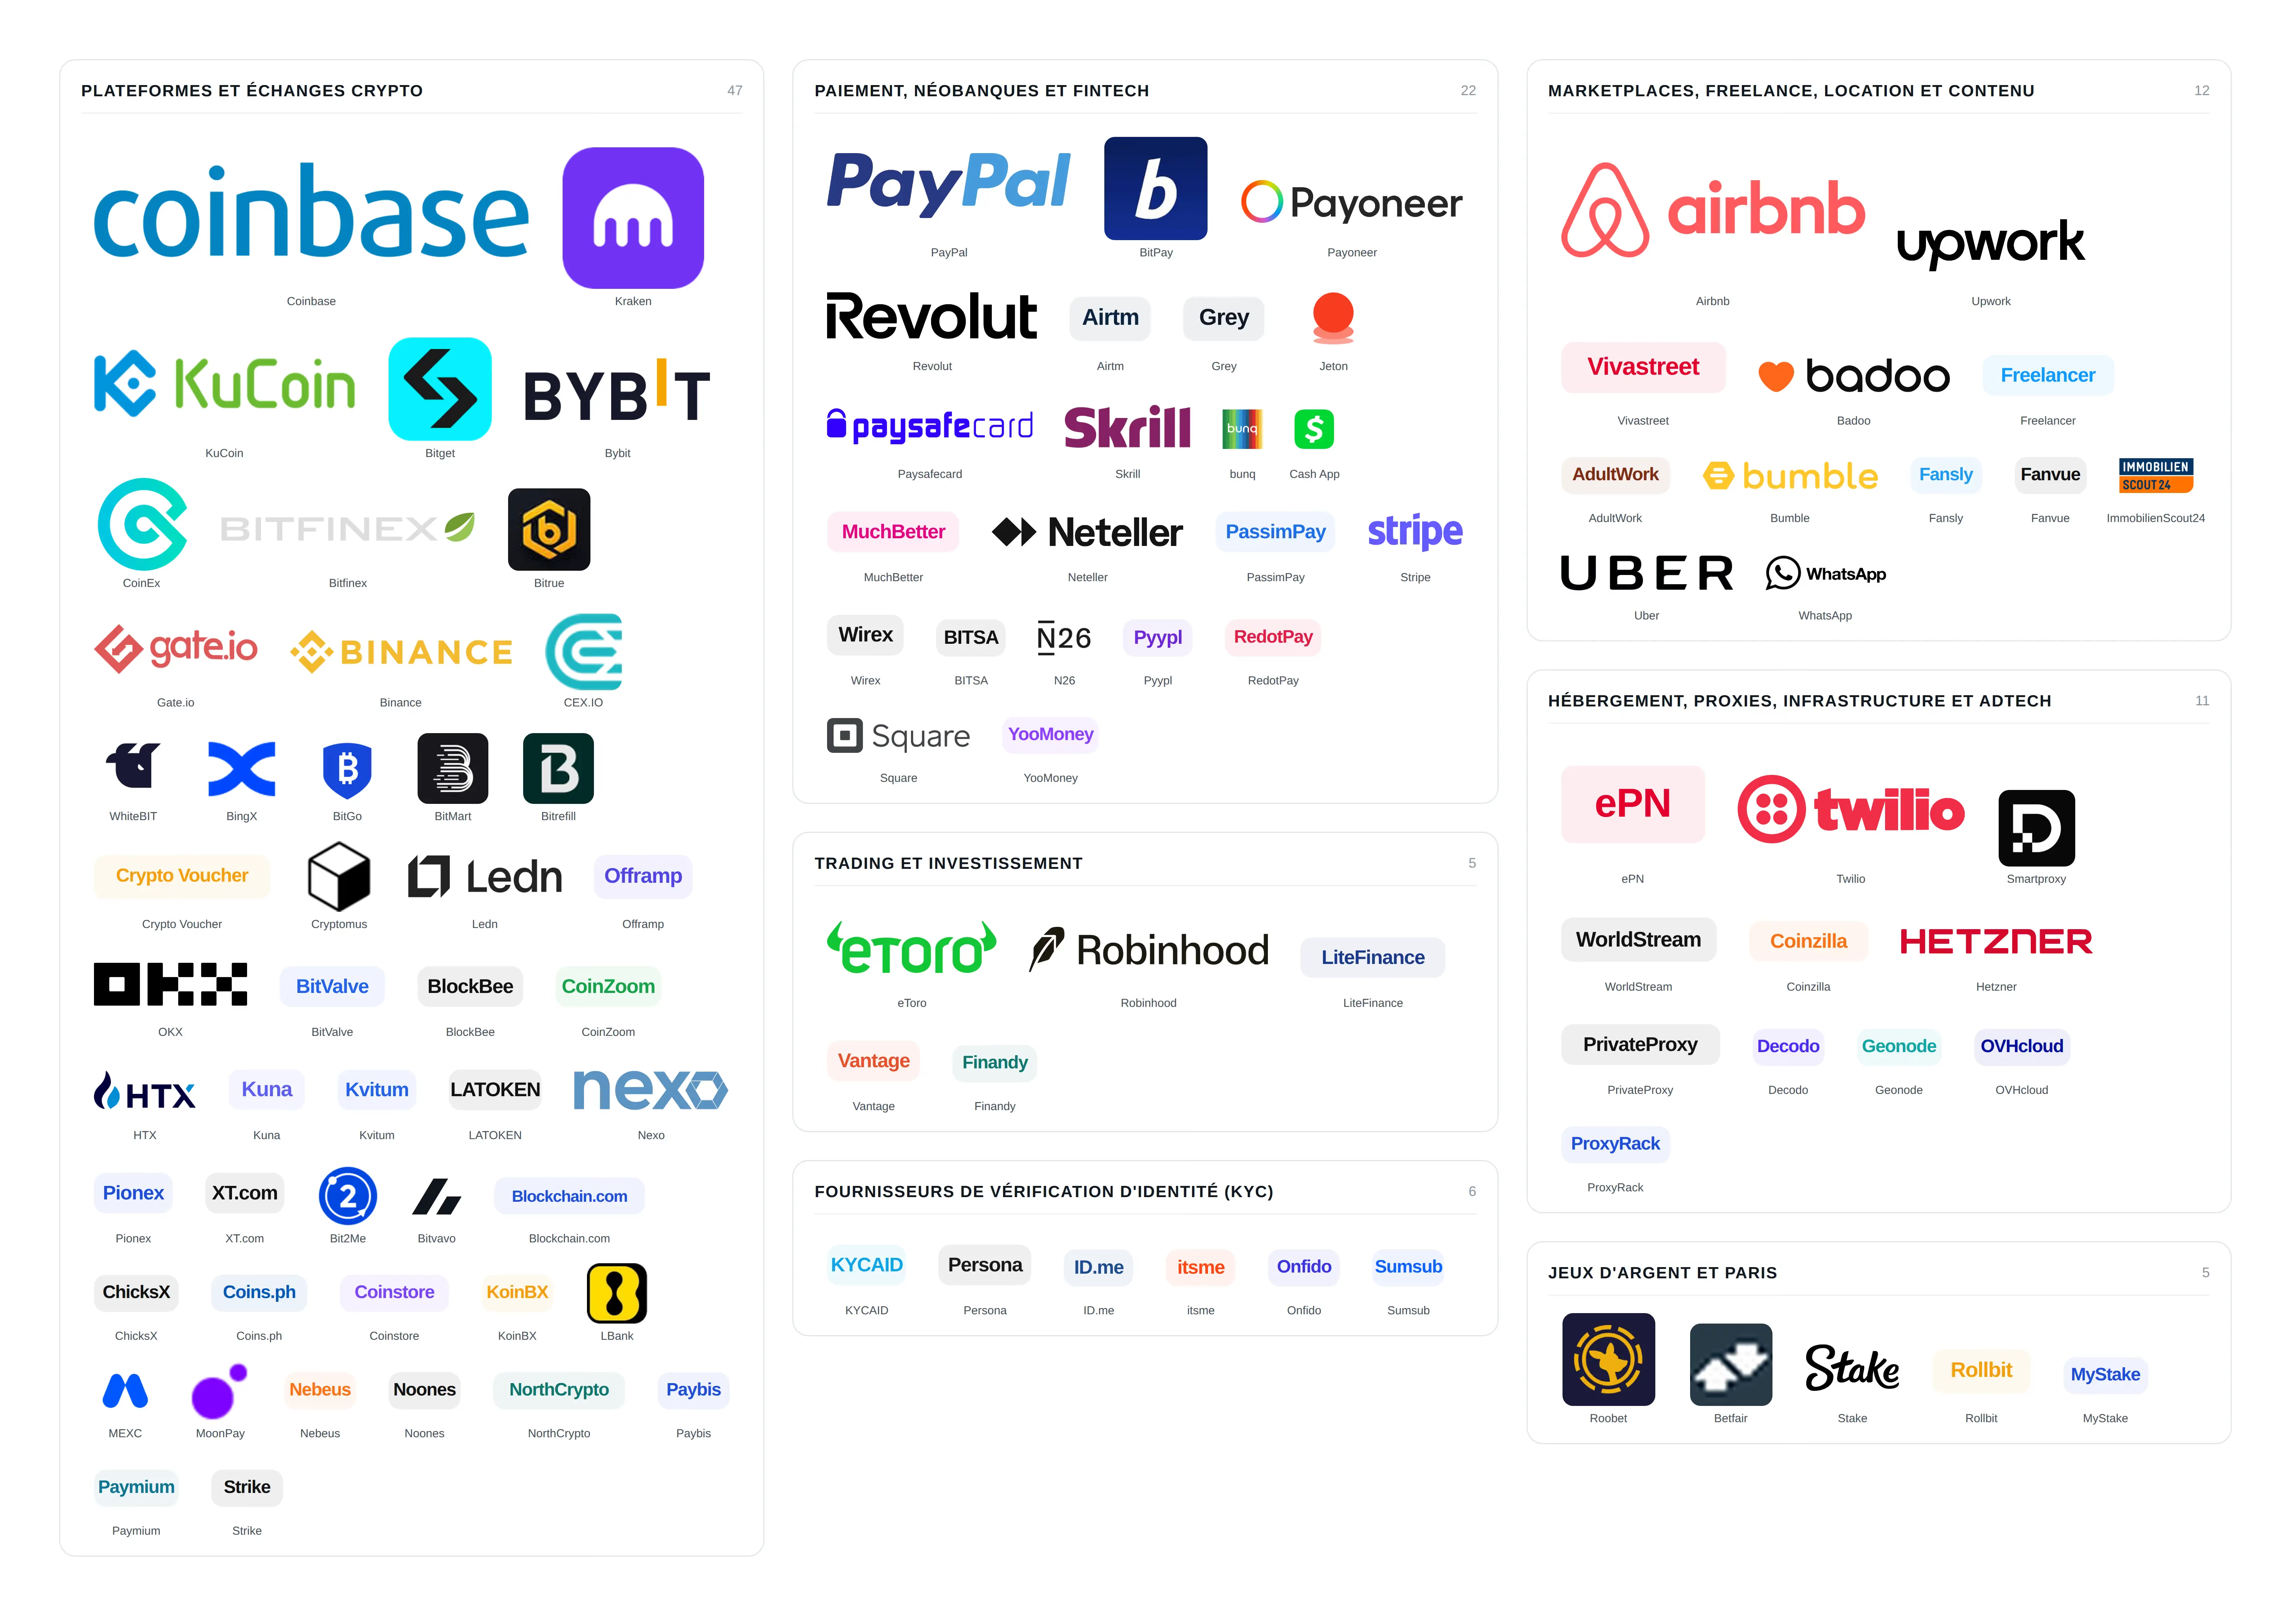
On a trouvé plus de 120 sociétés. Les plateformes de cryptomonnaies seraient les plus touchées : Coinbase, Kraken, Bybit, KuCoin, mais aussi les néobanques et services de paiement comme Revolut, N26, Payoneer, eToro, les casinos en ligne et sites de paris tels que Betfair, ou Stake, les hébergeurs comme Hetzner ou OVH, les plateformes de mise en relation des freelances comme Freelancer ou Upwork.
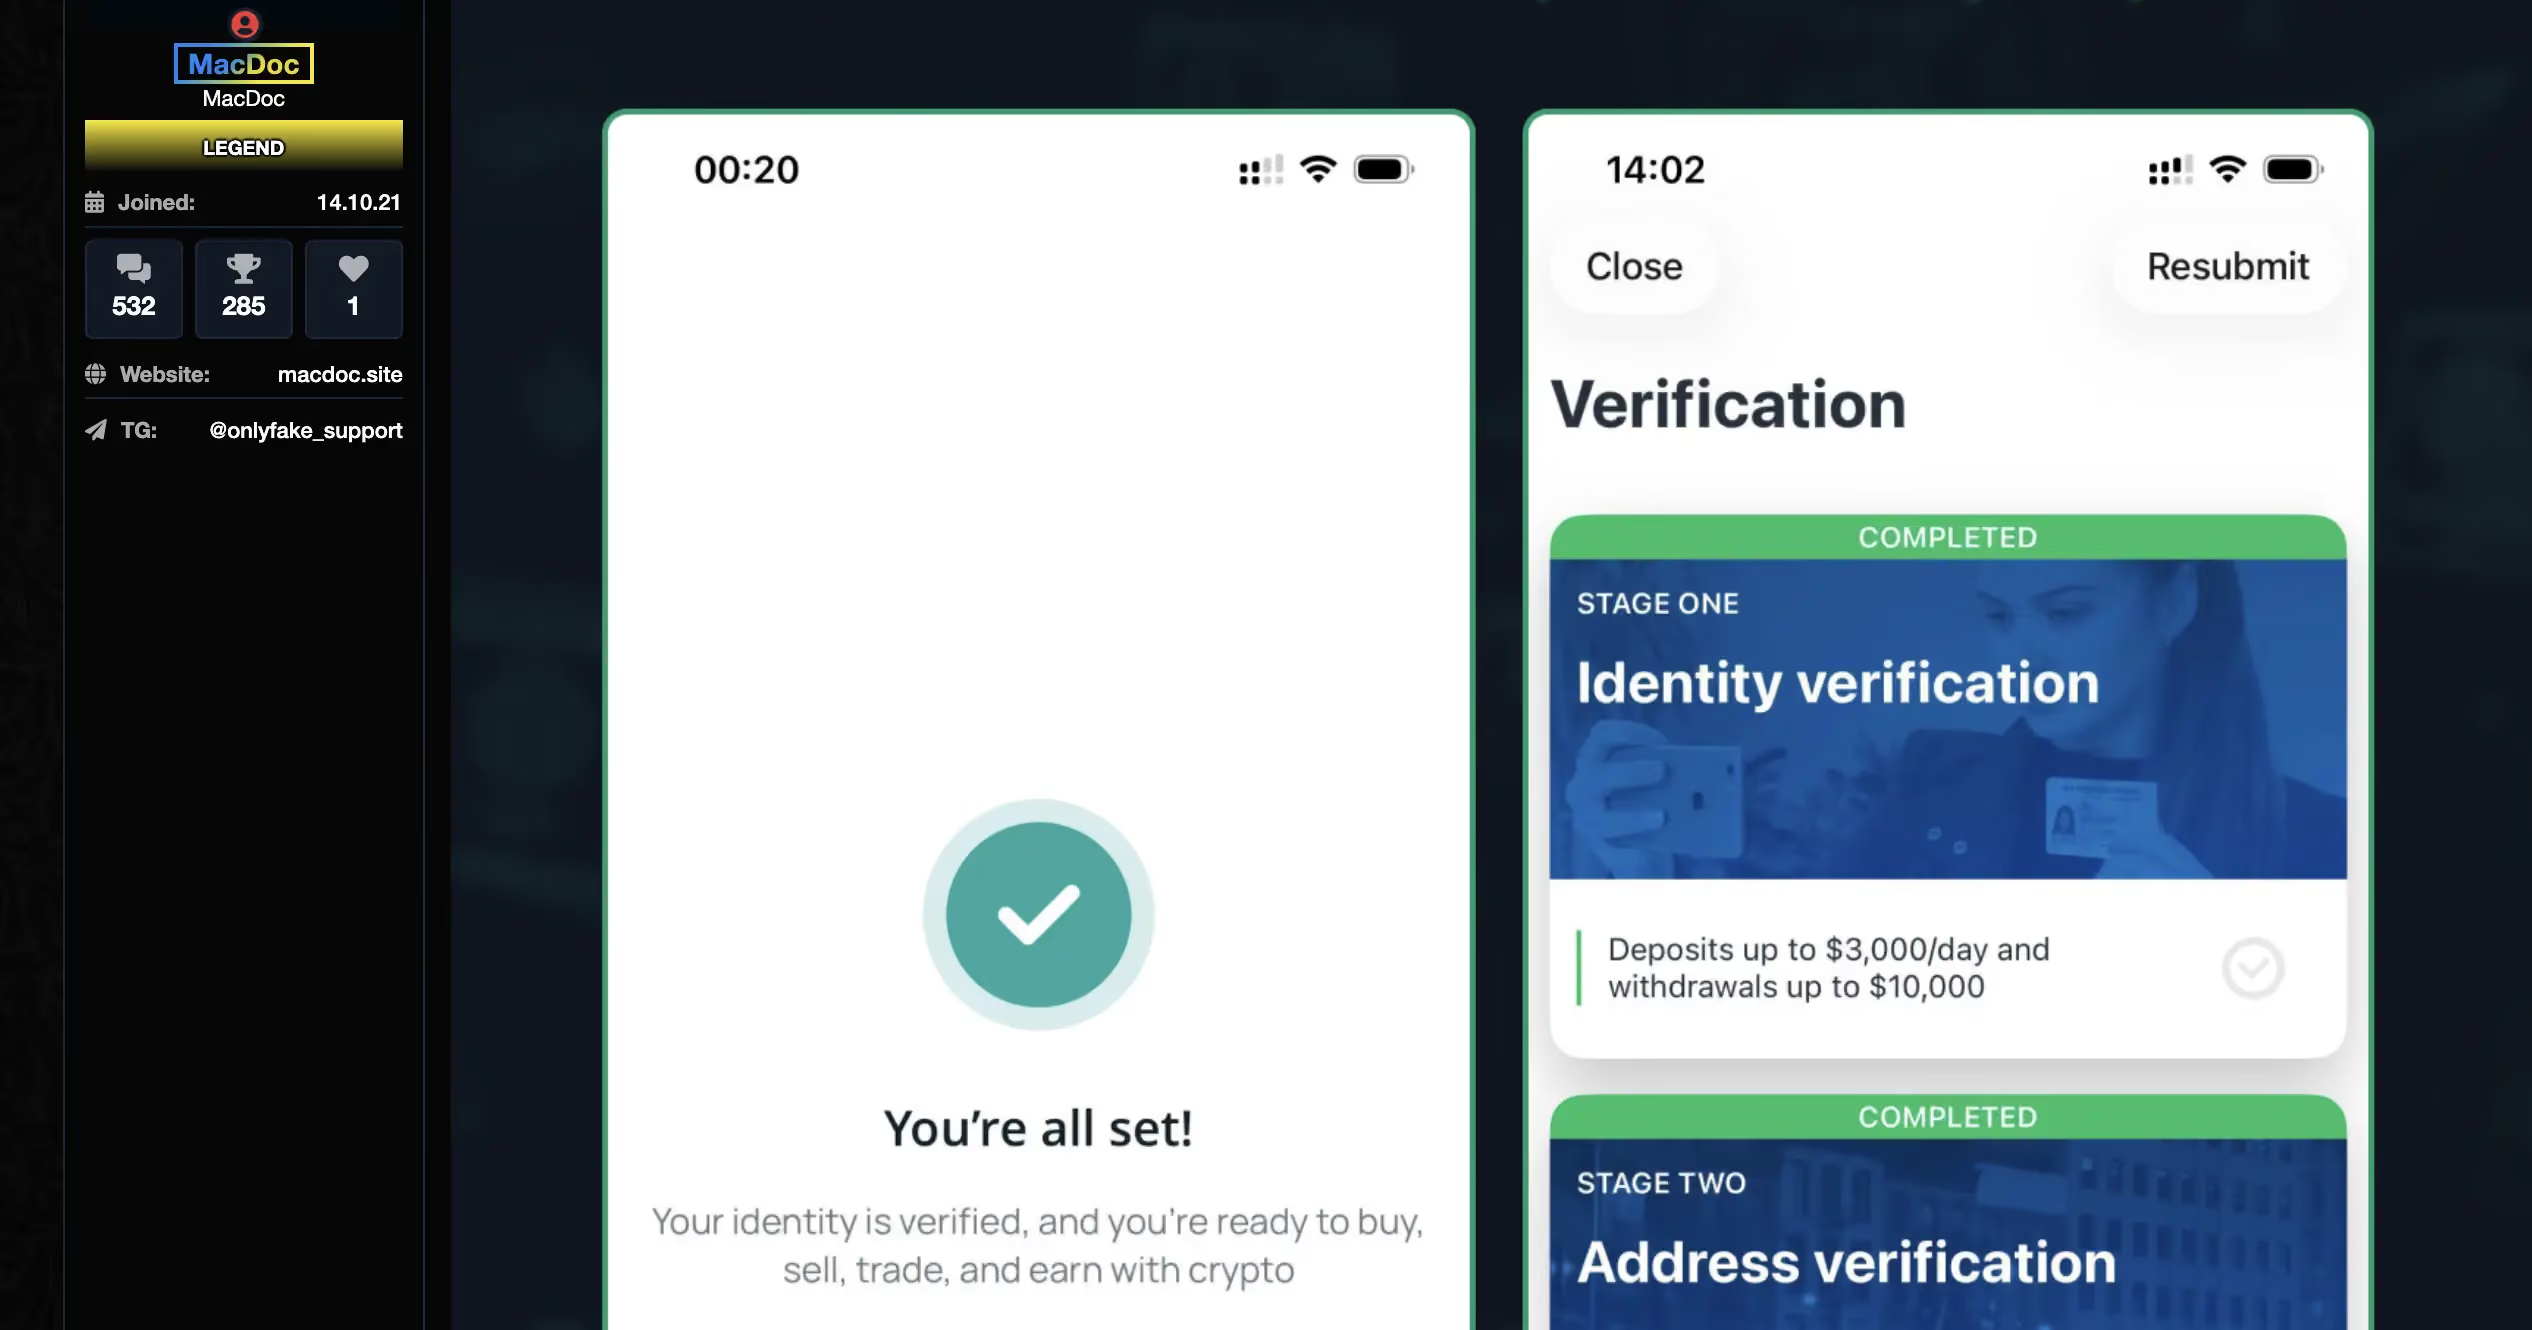
Le plus étonnant est que certaines briques de contrôle KYC sont parfois mentionnées : la société Persona, qui est leader dans la vérification d'identité, est nommée explicitement sur Ledn. Mais aussi Sumsub, Onfido, KycAid et Itsme. Les fraudeurs utilisent parfois leur vrai visage avec un document généré par le service de MacDoc.
Voici une cartographie complète des différents acteurs touchés, même si l'on comprend qu'elle pourrait être élargie à d'autres secteurs tels que l'assurance, l'immobilier ou même toute vente B2B qui requiert de recueillir des documents clefs sur l'entreprise.
Reprise complète d'un site OnlyFake, fermé par la justice
MacDoc n'est en réalité pas nouveau. C'est une reprise quasi telle quelle du site OnlyFake fermé par la justice américaine et le FBI récemment en 2026.
Le créateur du site, Yurii Nazarenko, a été inculpé et avait plaidé coupable d'avoir opéré OnlyFake. Il a été extradé de Roumanie vers les Etats-Unis en septembre 2025, et a accepté de restituer 1,2 million de dollars (soit l'équivalent des recettes du site sur sa durée de vie). Les domaines internet historiques d'OnlyFake sont inactifs depuis février 2026.
Bien évidemment, on ne sait pas qui est derrière cette "nouvelle version" d'OnlyFake. Cela ne peut être le fait de M. Nazarenko qui est actuellement aux prises avec la justice américaine. Certainement une partie de son équipe n'a pas été inquiétée et a repris le site initial, avec assez peu de modifications.
A la création d'un compte, l'utilisateur doit accepter une "offre" sous la forme d'un document PDF de 2 pages. Le nouveau créateur n'a même pas pris le temps de mettre à jour le titre "OnlyFake" et a repris le pseudo contrat tel quel :
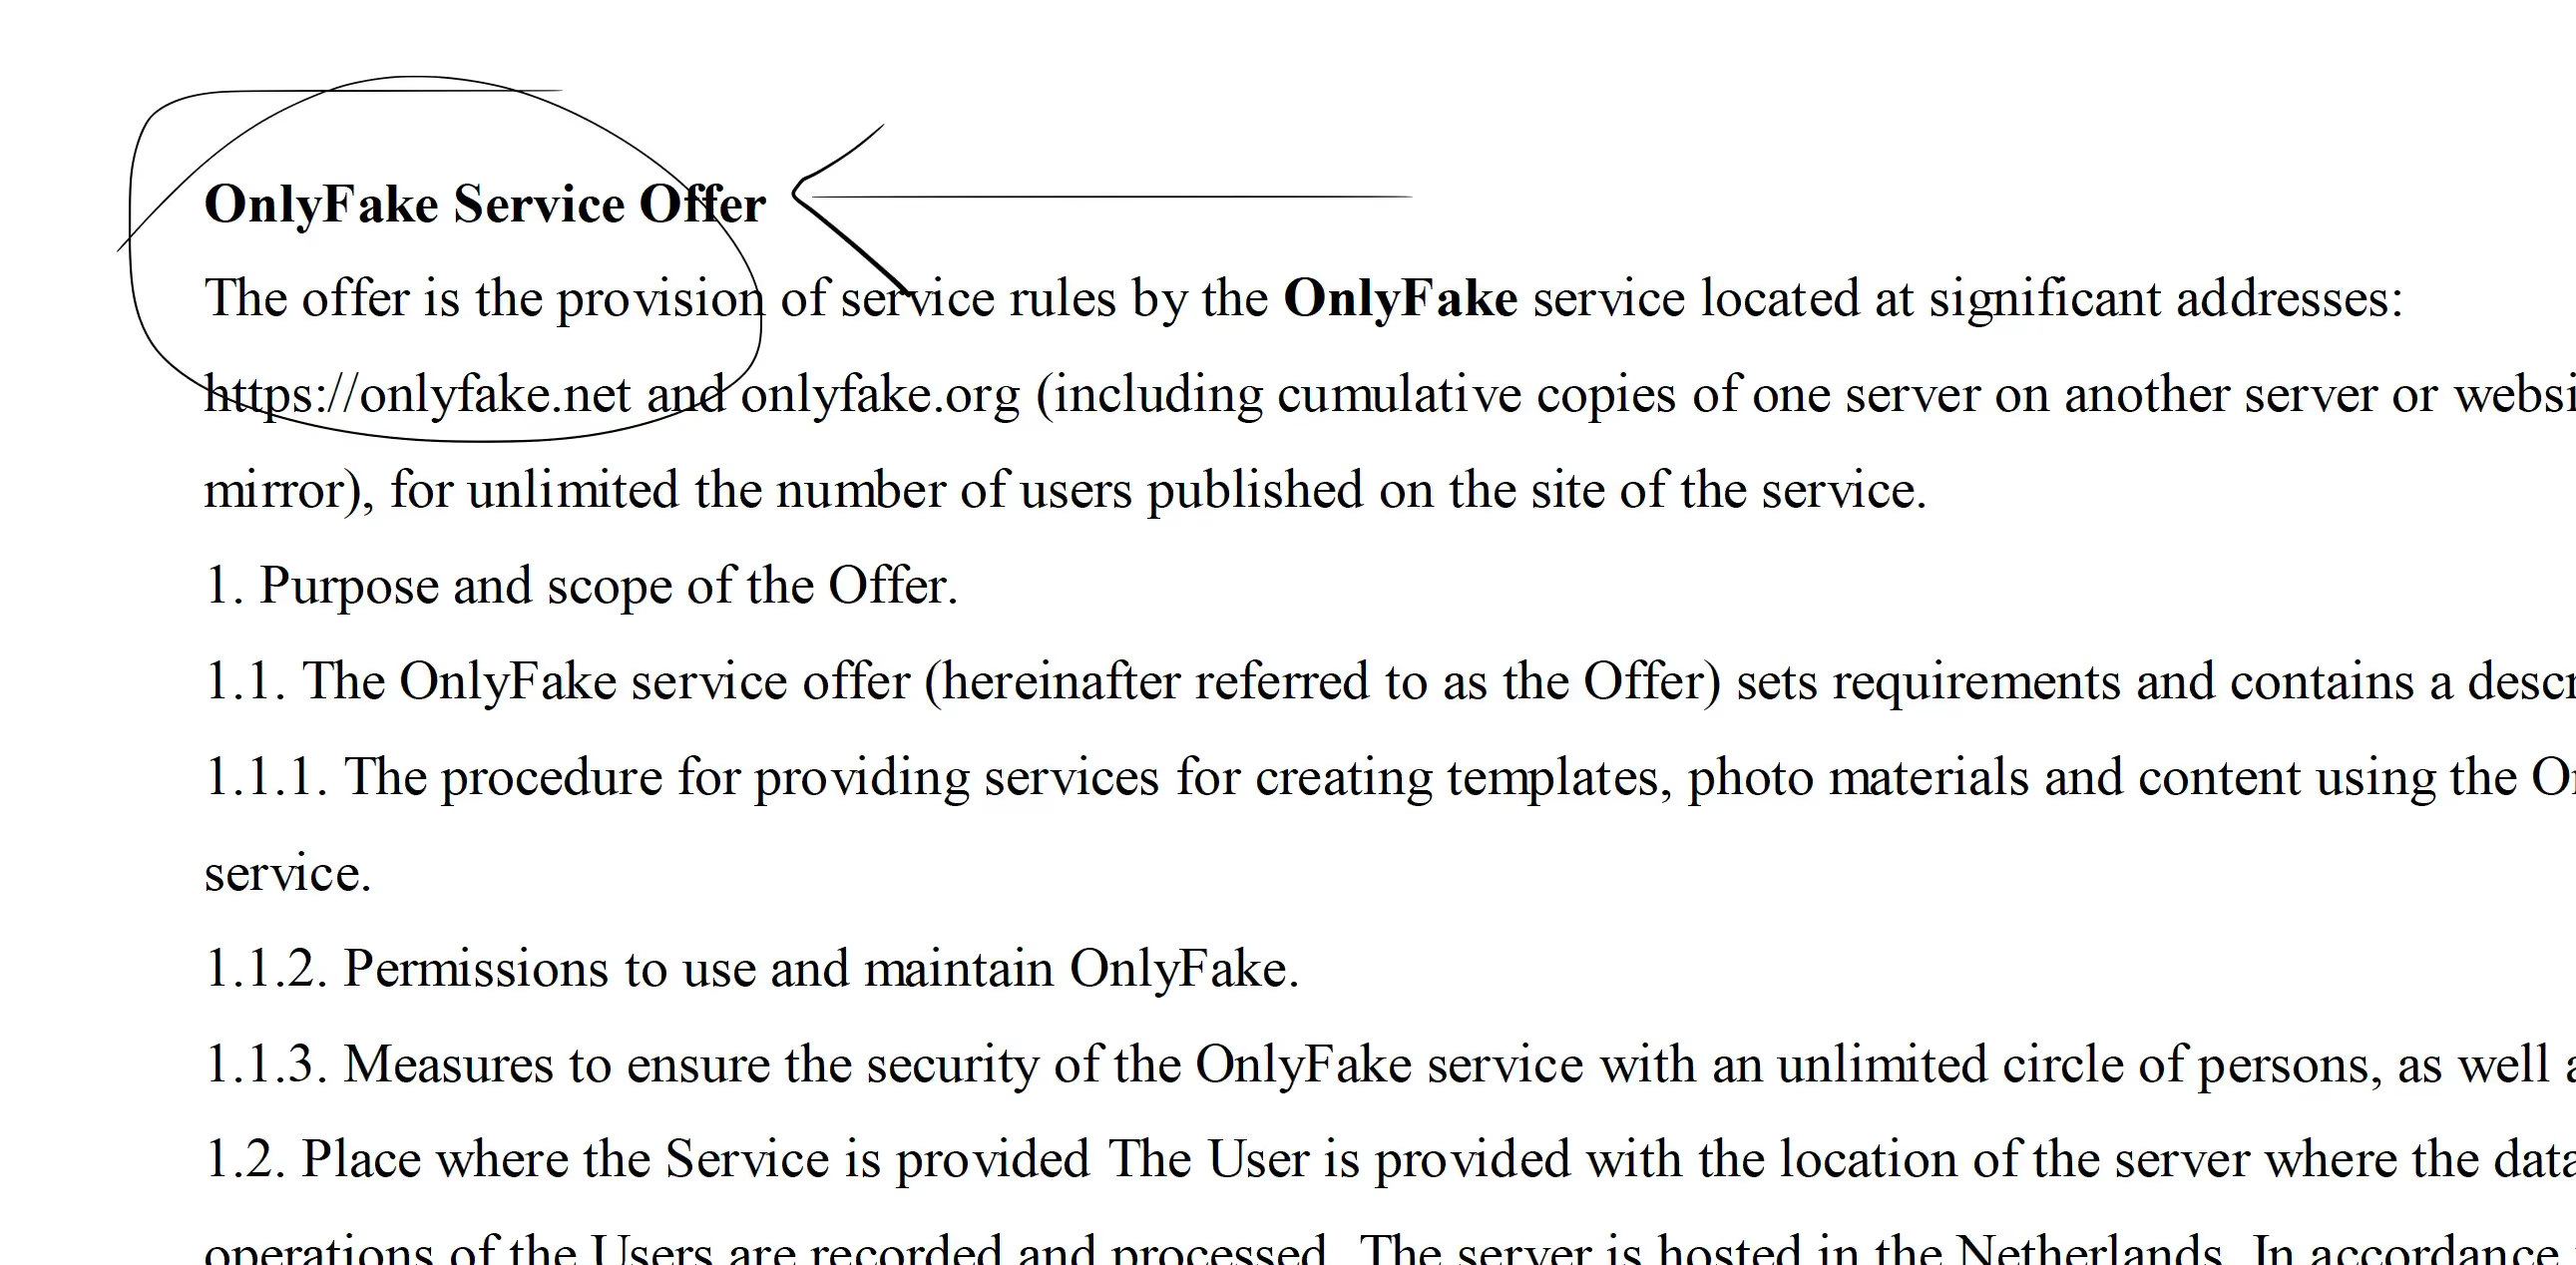
Le site tente de rassurer les utilisateurs en mentionnant dans un anglais approximatif une référence au droit néerlandais, arguant de la légalité des services proposés.
In accordance with the current legislative regulation, in the State of the Netherlands, the activity of selecting templates, photographic materials and content, the conformity of which is not created by a falsified government-issued document or other sample with the mandatory marking of such, is not prohibited and punishable by law.
C'est évidemment faux à plusieurs titres. Un, parce que le droit néerlandais dit le contraire. Deux, en tant que citoyen des Etat-Unis, ou d'un pays de l'Union Européenne, une personne qui ferait un faux et qui l'utilise s'expose évidemment à des poursuites judiciaires.
Pas d'IA, une simple superposition de calques Photoshop
Comment fonctionne MacDoc ? Si des journalistes parlent de création de faux documents par IA, c'est aujourd'hui plutôt difficile, car les IA généralistes les plus utilisées (comme GPT, Claude, Grok, Gemini, DeepSeek) ont intégré dans leur filtre une interdiction générale de falsification. Toujours est-il que même si le filtre de sécurité n'existait pas, elles sont (encore) incapables de générer un document avec une cohérence interne suffisante et une qualité photographique. La génération de texte dans les images, tant le positionnement que la formation des lettres, est encore très approximative. Les filtres anti-fraude des LLMs sont d'ailleurs de plus en plus puissants, de sorte qu'ils font même obstacle aux recherches sur les thématiques de la fraude (cf. Redeploying Fable 5, Anthropic).
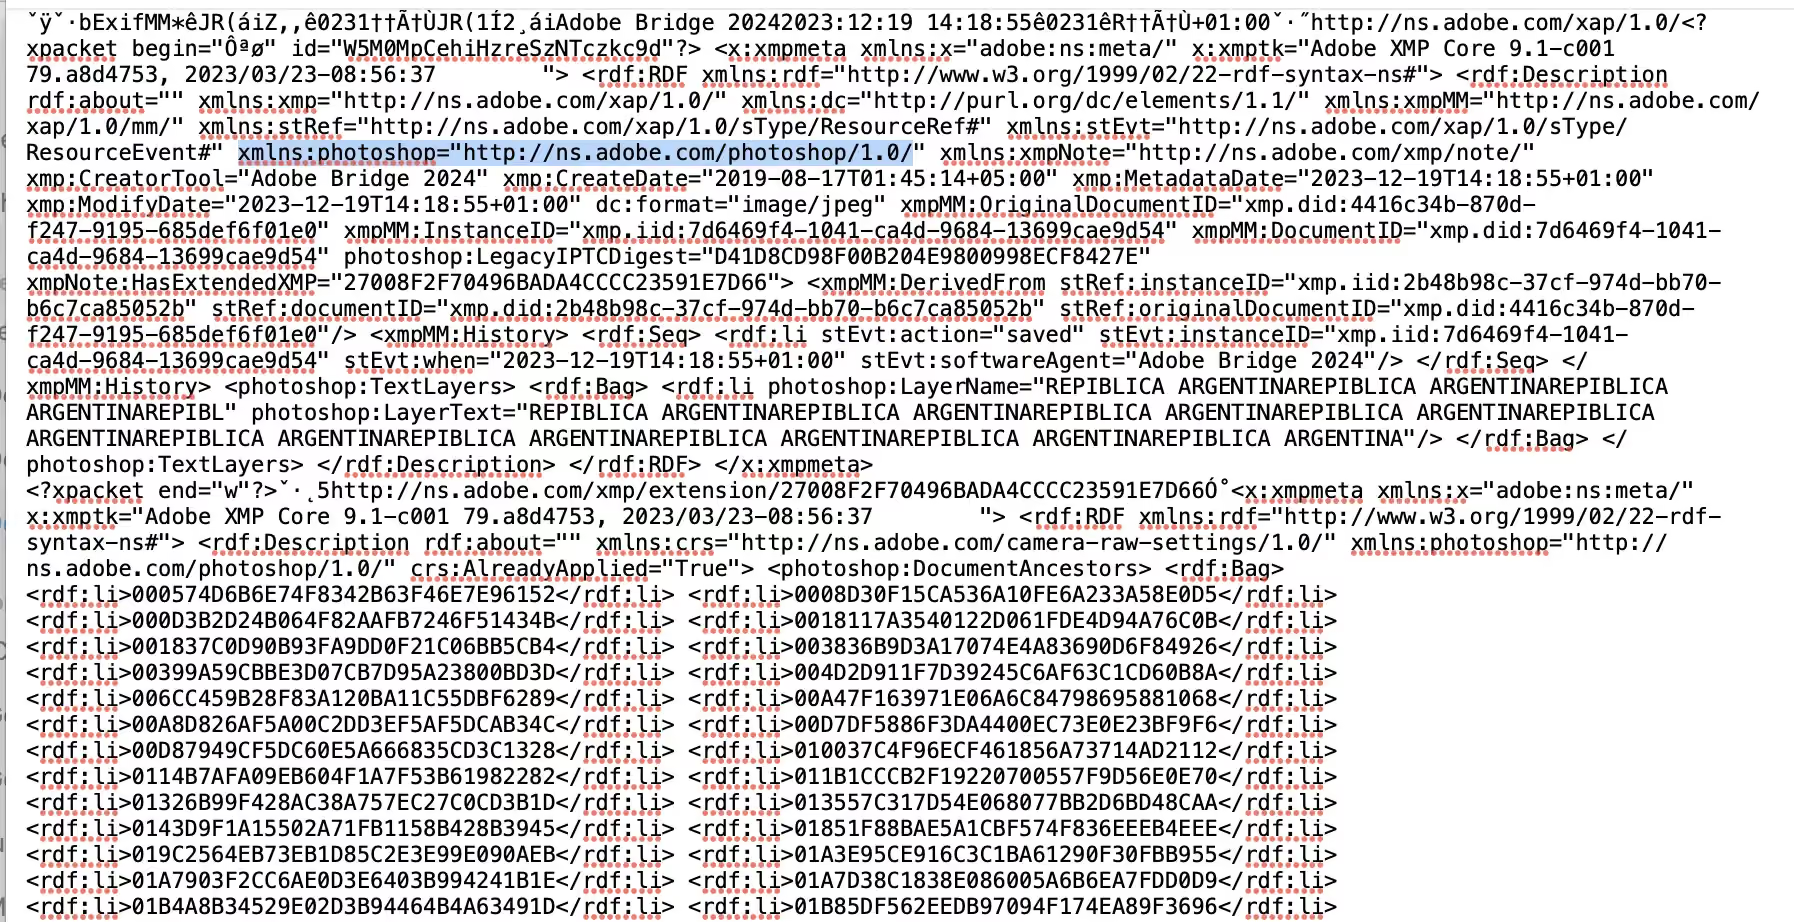
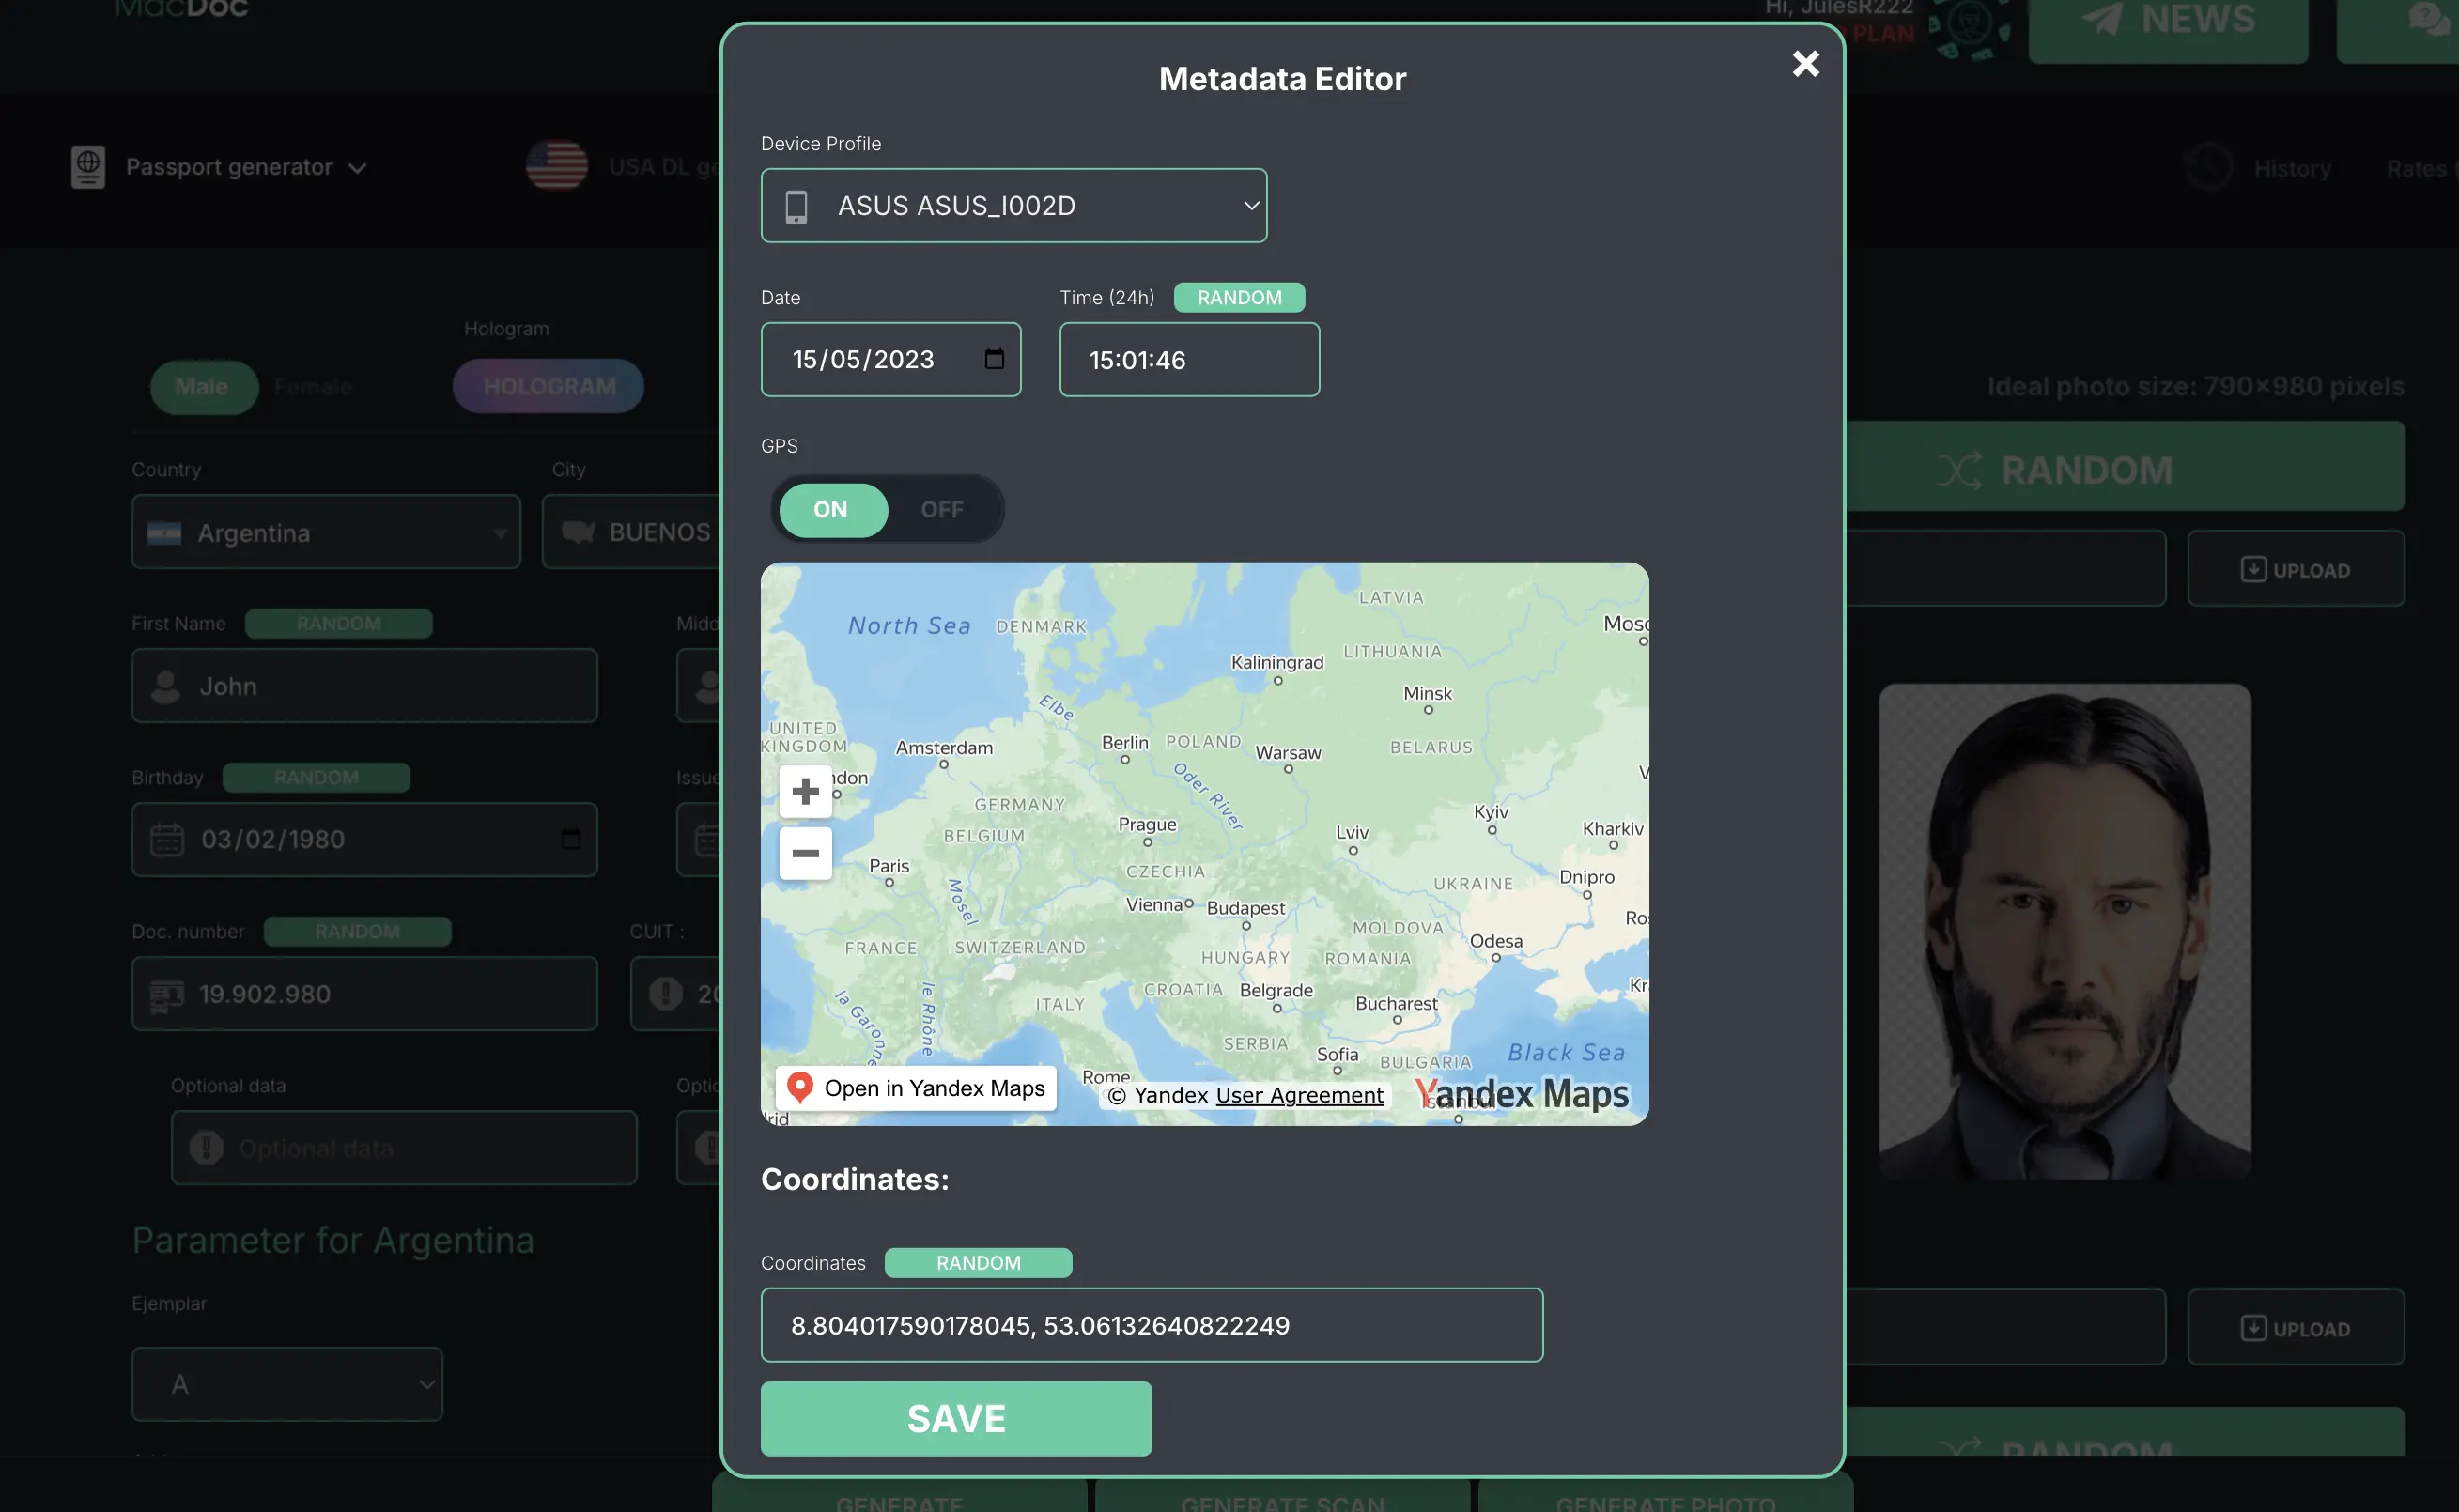
La technologie de MacDoc reste assez basique : à travers un formulaire, l'utilisateur remplit les champs, et ils sont ensuite appliqués sur une image de document d'identité sous la forme de calques superposés. L'outil applique ensuite divers filtres de flou, d'imperfections, de granularité afin de donner un aspect photographique. Le résultat est assez convaincant à l'oeil nu. Enfin, il génère des fausses métadonnées (très imparfaites) d'appareil photo de téléphone, avec la date de la prise et les références du téléphone portable, afin de simuler une photo authentique.
MacDoc reproduit exactement ce que font les bibliothèques de modèles de faux documents, ces sites qui vendent des documents sous format éditables (par exemple en format Photoshop .psd ou autres). Point intéressant : le fichier de test de MacDoc (d'ailleurs récupéré d'OnlyFake) contient les traces de tous ses calques Photoshop, livrant de précieuses informations sur la "fabrique du faux". Etrange que ce fichier n'ait pas été nettoyé au moment où l'on écrit cet article.
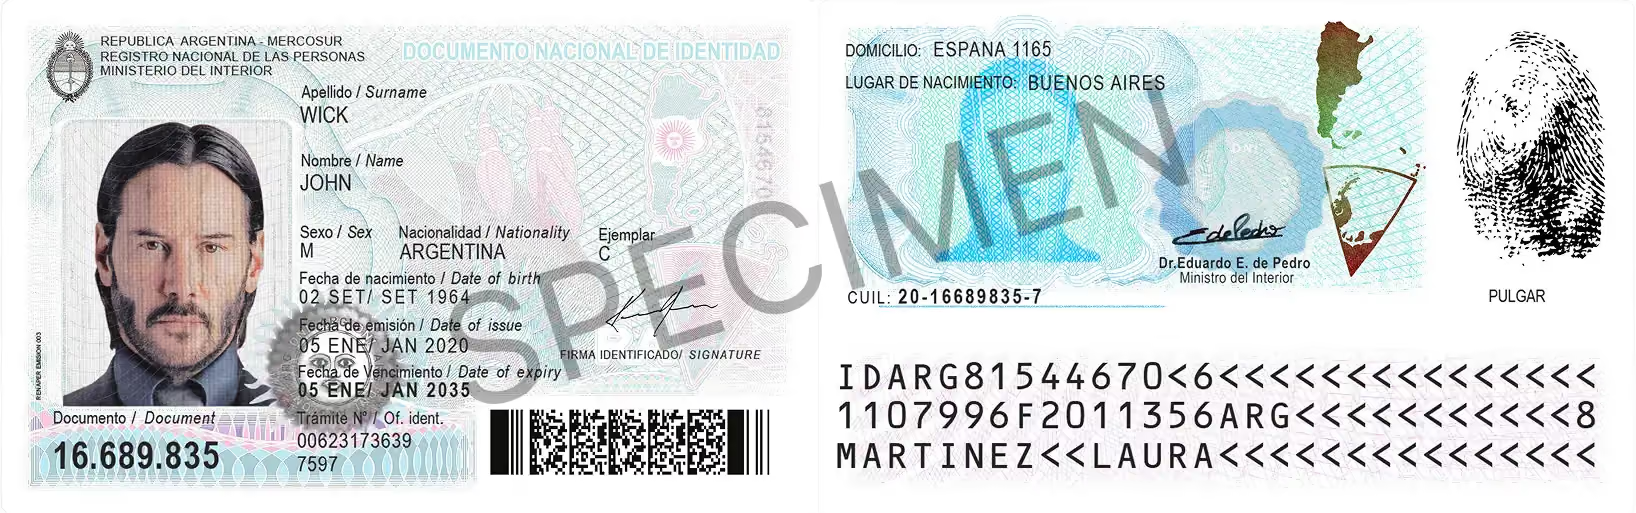
L'outil pousse la falsification jusqu'au bout en générant des fausses bandes MRZ, les codes qui apparaissent au verso d'une carte d'identité. Il calcule les fenêtres de validité correctes selon le pays et l'année de révision, génère des numéros nationaux structurés selon les formats officiels. Il existe donc un algorithme derrière chaque modèle de faux passeport, ou fausse carte d'identité.
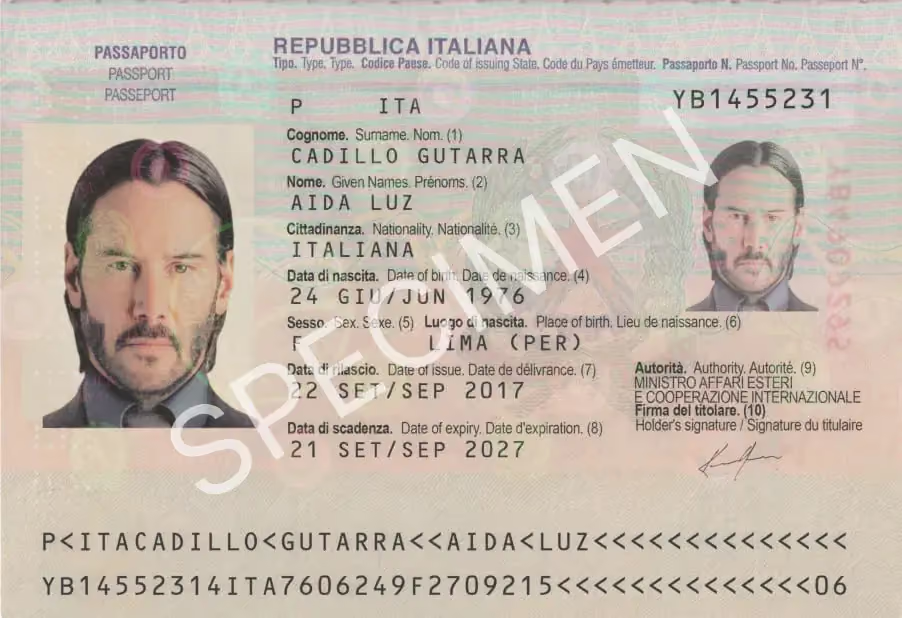
Les photos ne sont même pas générées : l'appel interne renvoie une image stockée, un fichier retrouvé sous le nom « JohnWick.png », preuve d'une bibliothèque figée plutôt que d'une création à la demande. Les signatures sont dessinées par simple rendu de police. Les fichiers finaux sont stockés sur des serveurs Amazon S3 et servis via des liens expirants, et la suppression du filigrane, la version payante réellement utilisable, passe par un appel serveur.
Qui utilise les faux et pourquoi ?
Difficile de recueillir des données exactes sur l'ampleur de l'utilisation du service MacDoc. Semrush fournit quelques données intéressantes : le site est majoritairement utilisé aux Etats-Unis, et avait une politique assez agressive d'achats de liens externes afin de remonter dans l'algorithme de Google (plus d'un million à ce jour).
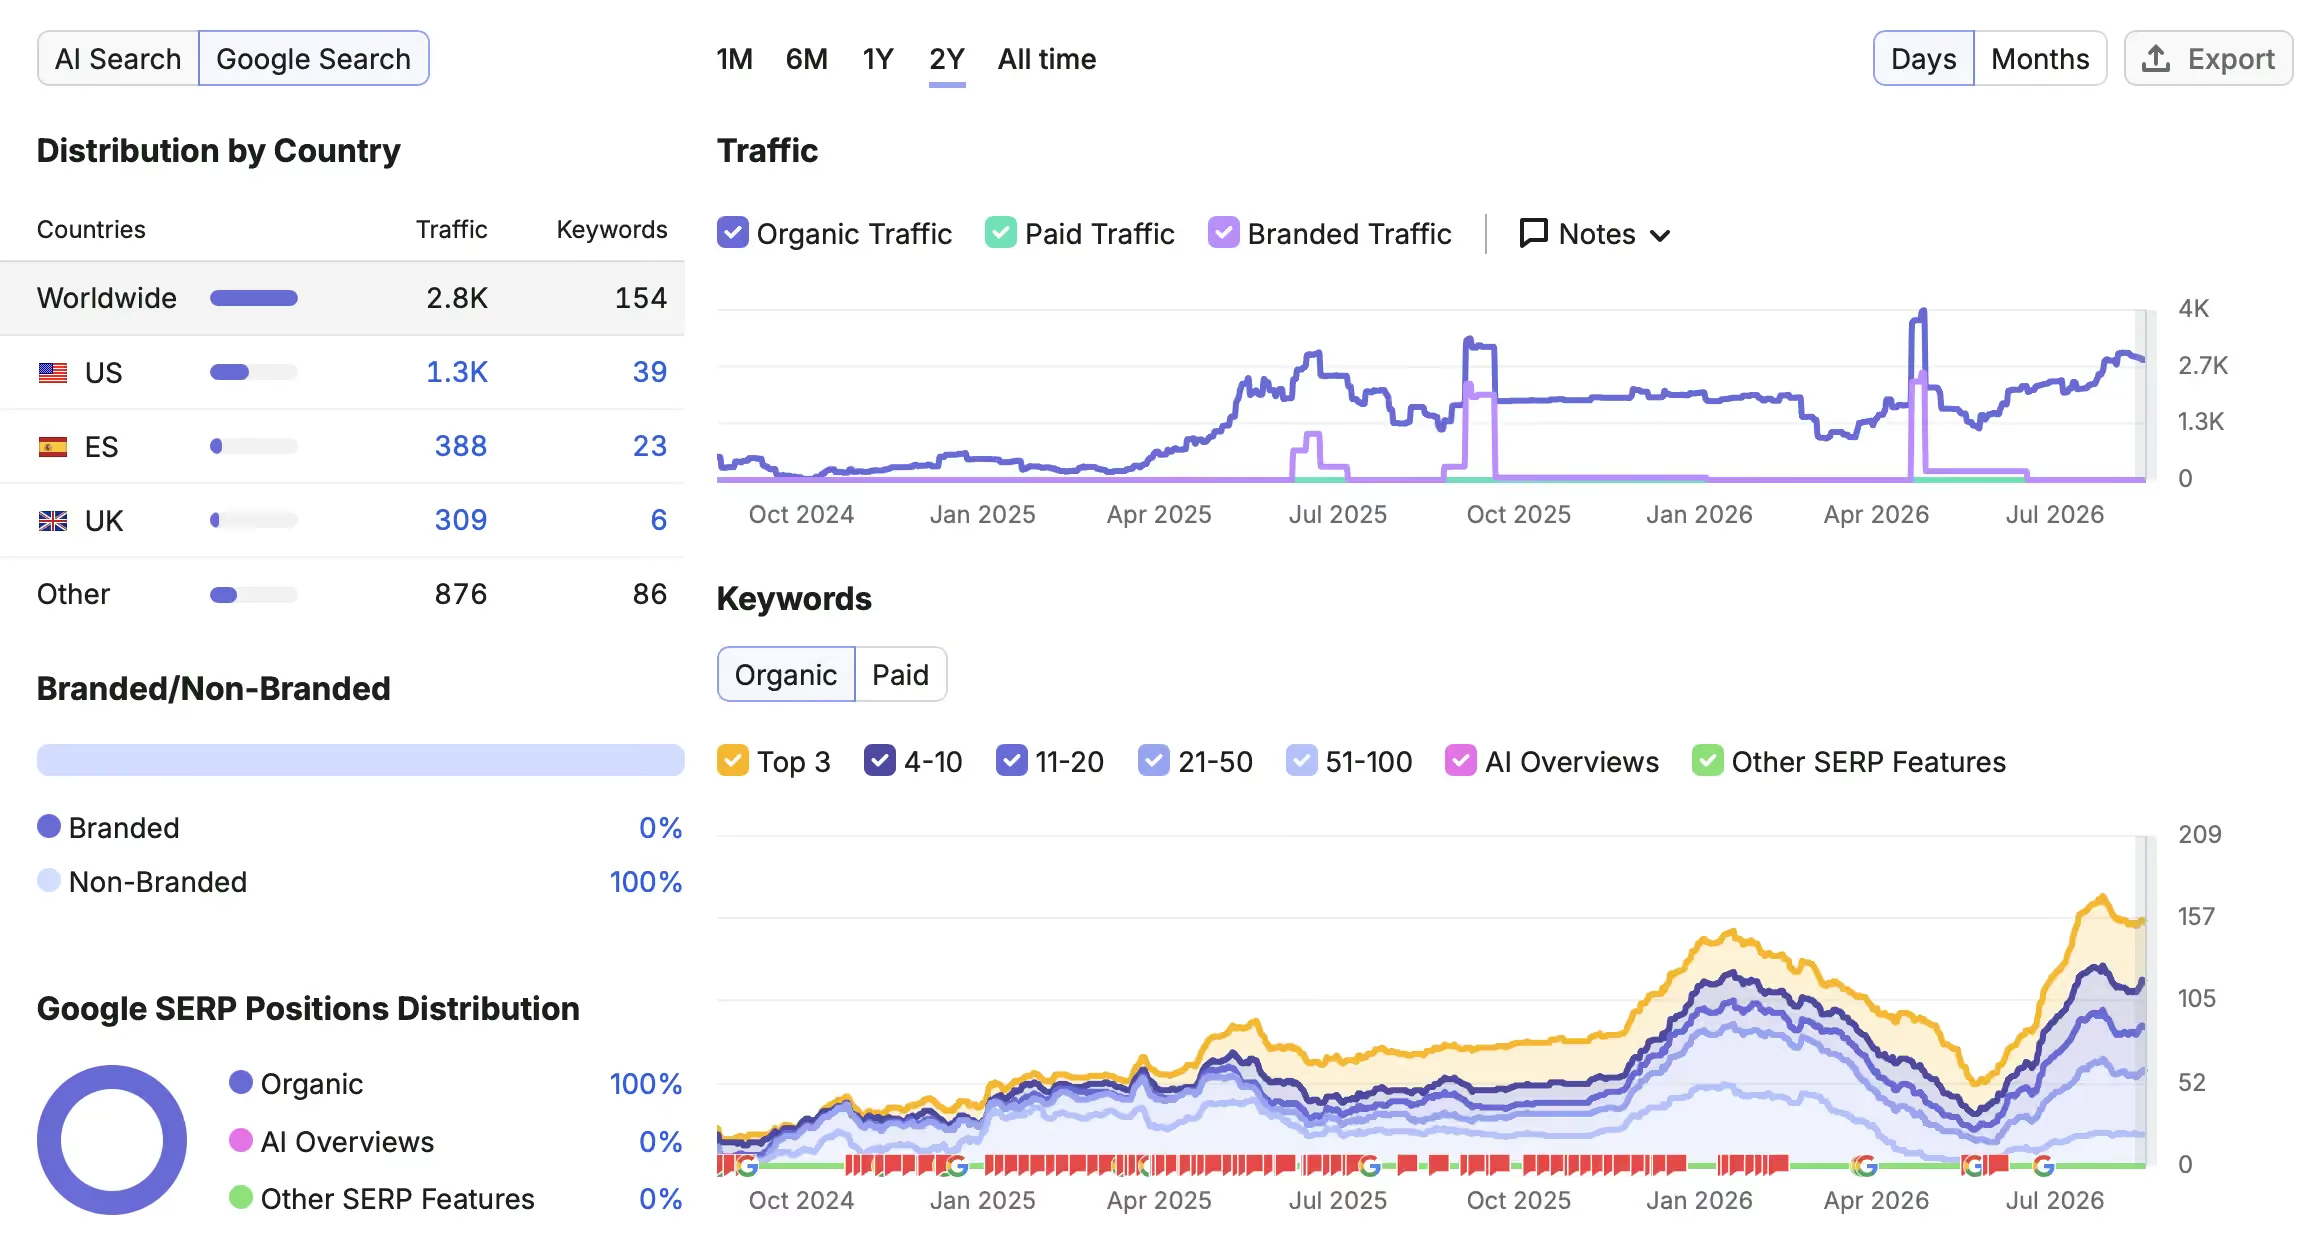
Selon les forums, l'utilisation primaire des cas frauduleux est la création de comptes sous des fausses identités, faisant ainsi obstacle aux enquêtes internes pour remonter au bénéficiaire effectif des comptes. Les plateformes et sites victimes de ces faux documents prennent un risque légal fort, et violent potentiellement leurs obligations légales de lutte contre le blanchiment d'argent, le financement des activités illégales, et les sanctions internationales (type sanctioned list aux Etats-Unis ou la règlementation sur le gel des avoirs dans l'Union Européenne).
Nous avons vu chez Koncile le phénomène arriver jusque dans notre propre chatbot. Des visiteurs, ayant lu trop vite que nous faisons de l'OCR et de la détection de fraude documentaire nous demandaient de modifier l'âge sur leur carte d'identité, à la hausse comme à la baisse. Certains allaient jusqu'à réclamer la création d'un faux de toutes pièces pour s'attribuer une nationalité.
La fraude B2C pourrait cacher une fraude plus grave, plus insidieuse : les cas de faux documents dans les relations interentreprises ou les clients et fournisseurs professionnels. Le nombre de faux est peut être plus restreint, mais la gravité des faits est plus élevée.
Pourquoi ces faux passent les contrôles classiques ?
Un document produit par MacDoc est propre en surface : l'image ressemble à une photo prise par un téléphone, il se lit correctement, sa bande MRZ, c'est à dire les codes positionnés en bas du document, est bien formée, le numéro national a la bonne structure. Il peut franchir les contrôles basiques. La plupart des outils de détection s'appuient d'abord sur l'analyse visuelle : ils embarquent des algorithmes de machine learning qui vont détecter des anomalies connues sur des fichiers de photo (type analyse de compression, détection de patchs ou carrés rajoutés, tests de granularité etc.).
Puis l'outil procède à une lecture des métadonnées du fichier, comme le logiciel de création ou la date de modification, afin de détecter des altérations. Puis il peut également comparer avec les métadonnées de documents authentiques du même type (assez puissant, mais plutôt sur d'autres types de documents comme les relevés de compte, justificatifs de domicile, fiches de paie, ou autre documents sous une forme PDF natif).
Mais les forums sur lesquels participent les fraudeurs sont éloquents : ils montrent que de nombreuses vérifications KYC des institutions financières fintech, des banques en ligne, des institutions crypto sont déjouées par les faux documents. Ils mentionnent notamment le site Ledn qui permet de faire des prêts en cryptomonnaie, et qui utilise pourtant les services de Persona.
Comment expliquer que ces tests de détection de fraude soient inopérants ? "La détection à 100% n'existe pas" n'est pas un argument suffisant. La réalité est que l'outil est construit autour d'une bonne connaissance des contrôles KYC (know your customer) en vue de les contourner.
Premier point : l'outil intègre carrément un éditeur de métadonnées pour les maquiller pour simuler une prise par téléphone portable : en incluant la marque du téléphone, l'horodatage et les coordonnées GPS de la photo prise. Il propose de nombreux modèles de téléphone.
Deuxième point, l'outil passe à travers l'analyse forensique (artefacts de compression, des retouches locales, des zones réécrites, et des patterns d'édition typiques) en copiant tout simplement un document d'origine réelle. Ces détections sont souvent inopérantes, et sont souvent faillibles sur ce type de documents.
La détection d'anomalie par recherche d'incohérences est certainement une des méthodes les plus puissantes, mais elle requiert de spécifier précisément quels contrôles sont pertinents pour chaque type de document, ce qui peut dépasser les équipes conformité face à la multiplicité des documents pouvant être produits par leurs clients de toutes les nationalités.
MacDoc ne fait pas d'erreur a priori sur la cohérence interne. Par exemple, les bandes MRZ sont autogénérées par l'outil et l'outil demande à l'utilisateur de personnaliser chacun des champs.
Ces faux documents ont-ils des failles détectables ?
Une personne avertie et bien outillée trouvera de nombreuses failles dans ce type de document, ce qui ne manquera pas, on l'espère, de dissuader les candidats à la falsification. On parlera de 5 cas connus bien qu'il serait possible de lister au moins une dizaine d'anomalies.
Formatting des informations. Le format des adresses, des noms, des numéros et code est très souvent erronés. Le souci est que l'outil laisse la main à l'utilisateur pour entrer son adresse dans le formulaire, lequel ignore le plus souvent le format exact et uniforme respecté par l'administration : ordre des éléments de l'adresse, nombre de caractères des codes alphanumériques, présence ou absence de ponctuation, acceptation des caractères spéciaux, etc. Ce type d'écart est connu et déclenche quasi systématiquement des signalements par les outils anti-fraude.
Traces dans les métadonnées. Les traces de métadonnées sont nombreuses dans le fichier directement émis par l'outil MacDoc. Même s'il prétend générer des fausses métadonnées de surface, les outils de détection de fraude sauvent au fur et à mesure les signatures et identifiants de compression qu'ils rencontrent. Les déclenchements de signaux d'alerte sont systématiques.
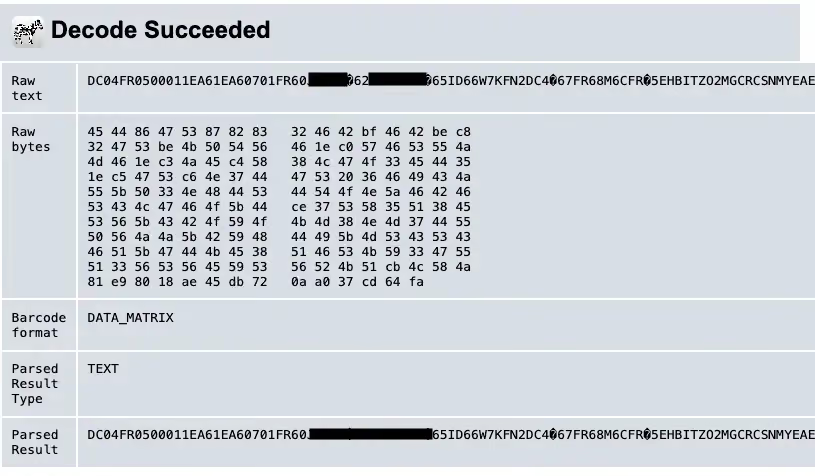
2D-DOC, Data Matrix, QR codes et autres codes barres. Tous les documents qui contiennent des QR codes et codes 2D-DOC (par exemple en France) posent problème aux fraudeurs. Il est possible par exemple de lire un Data Matrix 2D-DOC grâce à un outil dédié grâce à une clef publique (communiquée par l'administration à des tiers vérificateurs comme Koncile). On peut y reconnaitre la signature électronique de l'agence France Titres qui produit les pièces d'identité. Il est même possible de générer un Data Matrix contenant les données d'identité du titulaire de la carte d'identité.
Mais il est impossible de recréer un code faisant apparaitre une signature électronique valable sans la clef privée que seule dispose l'administration.
Les fraudeurs ont donc deux options :
- Soit générer un data matrix qui montrera les informations du titulaire, mais dont la clef cryptographique sera erronée ; ou
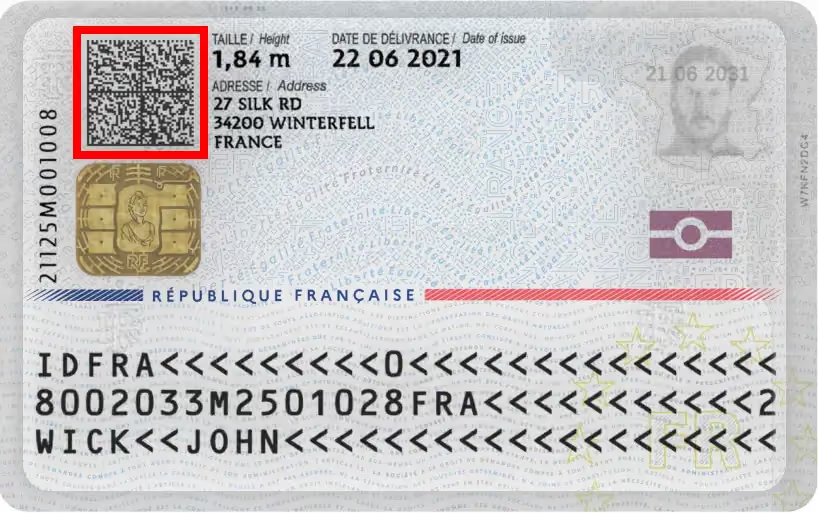
- Soit copier coller un data matrix "volé" sur une autre carte d'identité. Dans ce cas, la clef cryptographique sera juste, on peut donc vérifier qu'il a été généré par France Titres, mais les informations extraites ne seront juste pas compatibles avec les informations du titulaire.
Exemple ci-dessous avec un data matrix qui visiblement a été pris sur une autre carte d'identité :
Des aplats des calques encore visibles
Fonctionnant par calques, les outils d'édition d'images laissent des traces graphiques de détourage qui sont détectables par des algorithmes. On le voit assez clairement sur l'exemple ci-dessous : les chiffres se détachent d'une surface parfaitement lisse et uniforme. Les algorithmes de détection peuvent alors dans ce cas recréer les calques a posteriori.
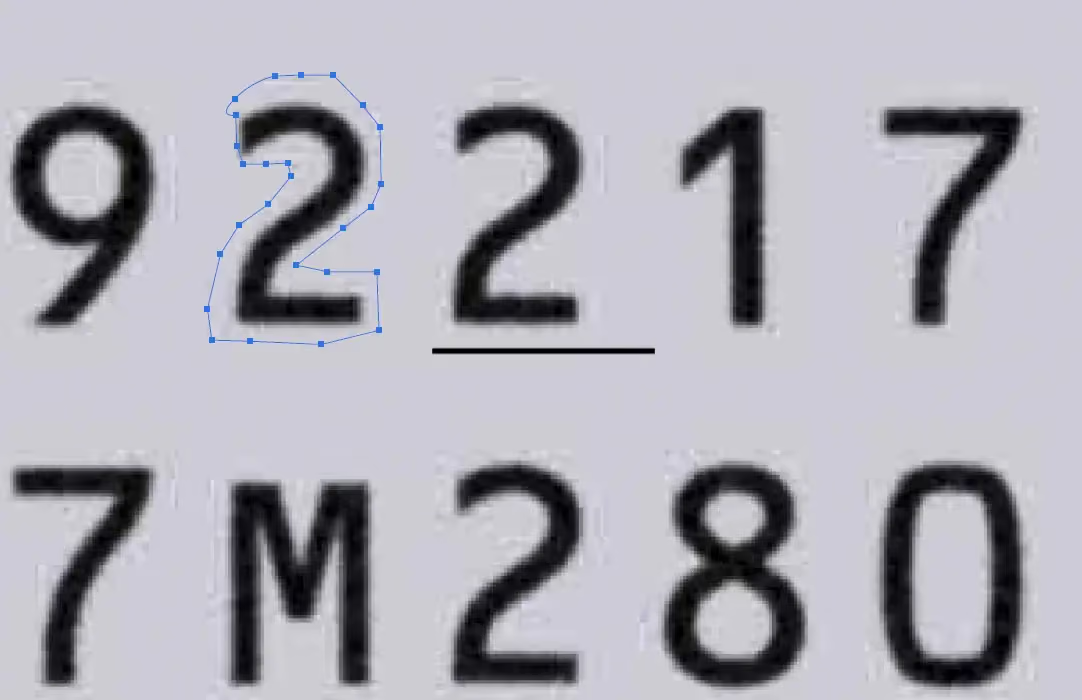
Le contrôle des polices
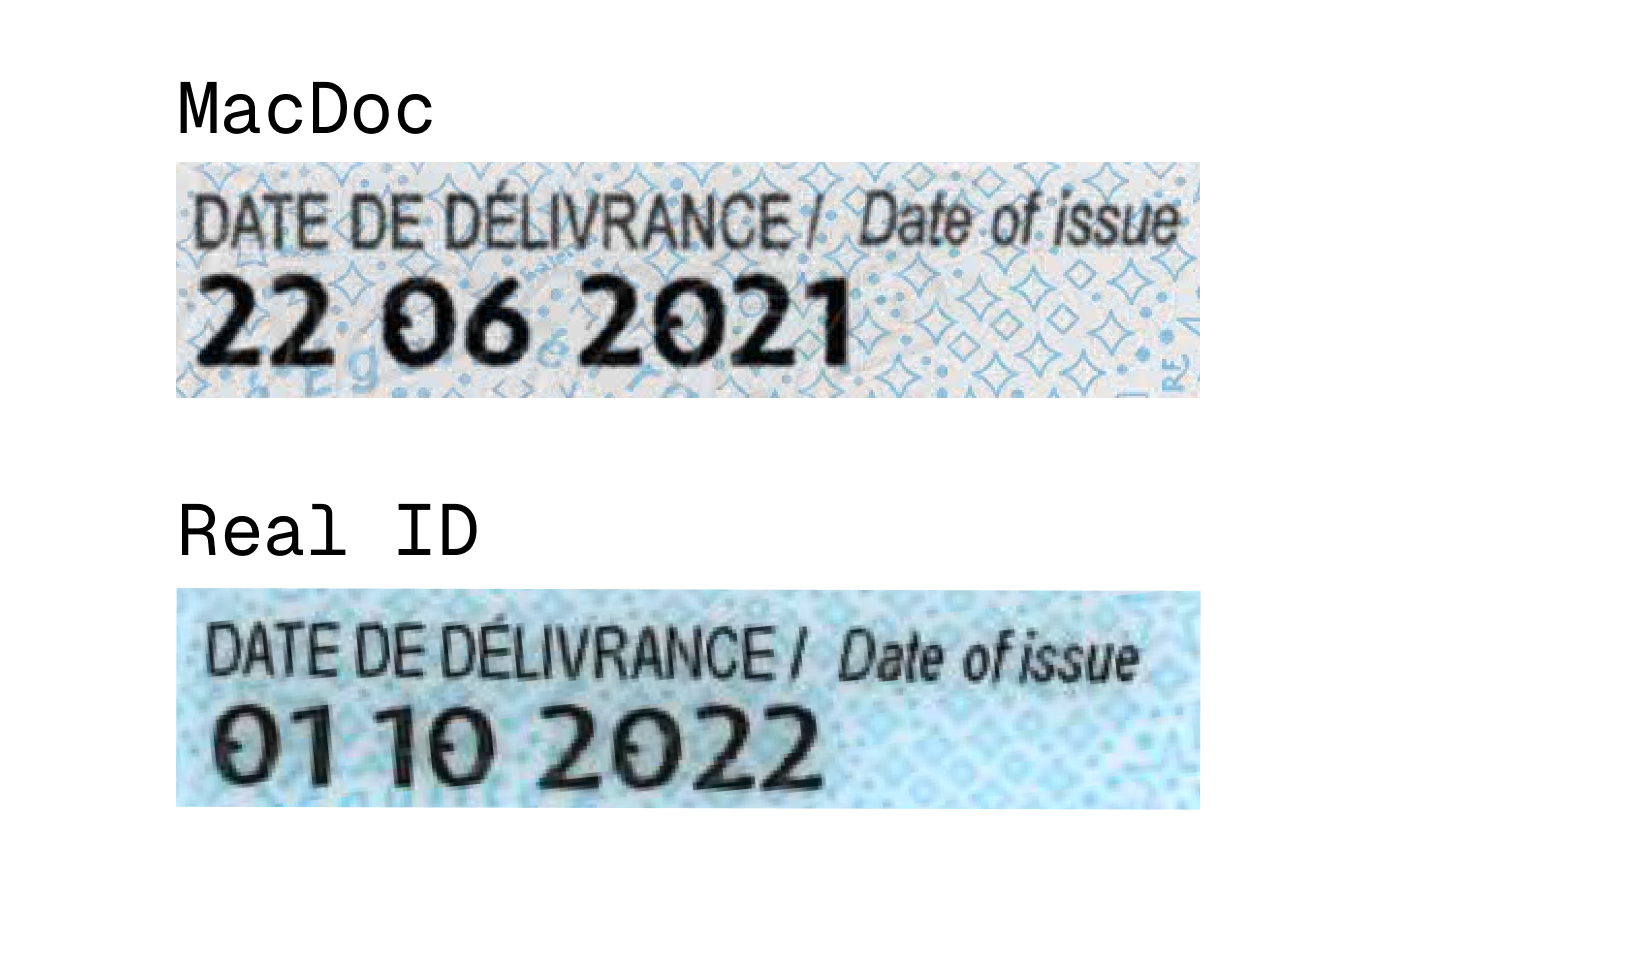
Les documents d'identité disposent de polices de caractères propriétaires non disponibles publiquement. Les outils de détection anti-fraude comparent des caractères désignés avec les standards connus extraits de dizaines de milliers de documents fiables.
On le voit sur le cas qui suit extrait d'un document de MacDoc : la police retenue s'approche de la vraie police de caractère, mais l'oeil nu peut tout à fait reconnaitre une différence.
Vos questions sur MacDoc
MacDoc est-il légal ?
Générer un faux document d'identité ou un faux justificatif pour tromper une organisation est illégal dans la quasi-totalité des juridictions. Les opérateurs avancent souvent qu'ils ne créent pas de faux, seulement du contenu, et font « consentir » l'utilisateur à chaque génération. Cela ne change rien à l'usage réel, qui tombe sous le coup de la loi. Le fondateur d'OnlyFake, prédécesseur de MacDoc, a d'ailleurs plaidé coupable devant la justice américaine et encourt jusqu'à 15 ans de prison.
MacDoc utilise-t-il vraiment de l'intelligence artificielle ?
Pas au sens génératif. L'analyse de l'outil montre un moteur à base de règles et de bases de données : gabarits, numéros nationaux structurés, translittération MRZ, photos issues d'une bibliothèque figée. C'est de l'IA d'infrastructure, pas une IA qui invente un passeport.
Comment Koncile détecte-t-il un document généré par ce type d'outil ?
En combinant analyse forensique des images, radiographie des métadonnées et surtout contrôles de cohérence métier : recalcul des montants, vérification des taux réglementaires, recoupements entre les pièces d'un dossier. Chaque anomalie alimente un score de fraude de 0 à 1 issu de plus de 150 signaux.
Quels documents sont les plus falsifiés ?
Les bulletins de paie, les avis d'imposition, les relevés d'information d'assurance, les relevés bancaires et les pièces d'identité. Ils sont ciblés parce qu'ils servent de justificatifs dans des décisions à enjeu : location, crédit, assurance, onboarding.
La détection de fraude Koncile est-elle disponible en API ?
Oui. La détection fonctionne sur la plateforme comme en API, dans le cadre d'un contrat Enterprise, et embarque l'extraction OCR dans le même flux.
MacDoc, c'est la même chose qu'OnlyFake ?
Oui, dans les faits. MacDoc est la nouvelle marque d'OnlyFake, relancée après le démantèlement du service. Ce sont les mêmes opérateurs, sur les mêmes forums, avec les mêmes canaux Telegram et le même moteur de génération. Seuls le nom de domaine et l'habillage du site ont changé. Le site se présente d'ailleurs lui-même comme la meilleure alternative à OnlyFake.
Qu'est-il arrivé à OnlyFake ?
OnlyFake a été visé par la justice américaine et le FBI. Son créateur, Yurii Nazarenko, a été extradé de Roumanie en septembre 2025, a plaidé coupable et encourt jusqu'à 15 ans de prison. Les domaines historiques d'OnlyFake sont inactifs depuis février 2026. Mais le service n'a pas disparu : il a rouvert sous le nom de MacDoc.
Sources
- Département de la Justice américain (DOJ), communiqué sur l'inculpation et le plaidoyer de culpabilité du créateur d'OnlyFake
- 404 Media, enquête initiale ayant révélé OnlyFake
- Presse spécialisée cybersécurité (The Register, BleepingComputer, The Hacker News) sur la saisie de VerifTools
- Renseignement sur la menace (threat intelligence) consacré aux template farms OnlyFake et MacDoc
- Site officiel MacDoc
- Retours terrain issus de nos échanges clients et de notre propre plateforme
Sommaire
Les agents qui automatisent vos documents
Nos retours terrain sur l'automatisation documentaire
Des développeurs créent MacDoc, un outil illégal de création de faux passeports
En février 2026, la justice américaine a fermé OnlyFake, un outil de génération de faux documents largement utilisé. Quelques semaines plus tard, un service identique a rouvert sous le nom de MacDoc. Ses faux parviennent à déjouer les contrôles “KYC” de grandes institutions comme Paypal, Airbnb ou Coinbase.
Deepfakes documentaires : détecter les faux que vos contrôles laissent passer (2026)
En 2026, la fraude documentaire a un nouveau visage : le deepfake documentaire, un faux entièrement généré par IA. D'après l'Identity Fraud Index 2026 de Shufti, c'est la catégorie de fraude qui progresse le plus vite, avec une hausse annualisée estimée à près de 3 900 %. Leur particularité : ils sont propres en surface. Voici comment détecter ceux qui passent encore vos contrôles.
Top 10 des meilleures solutions de détection de fraude documentaire en 2026
La fraude documentaire a dépassé le stade de Photoshop. En 2026, la menace qui progresse le plus vite est le faux généré par IA : factures, relevés bancaires et fiches de paie créés de toutes pièces, pixel-perfect, avec des métadonnées propres et cohérentes. Voici notre comparatif des 10 meilleures solutions de détection de fraude documentaire que toute équipe finance et risque doit connaître, et comment choisir la bonne.
5 meilleures solutions OCR françaises pour extraire vos données de documents
Cinq solutions OCR françaises permettent aujourd'hui d'extraire automatiquement les données de vos factures, contrats et documents comptables grâce à la reconnaissance optique de caractères, avec un hébergement localisé en France. On les présente ici.
MCP OCR : comment Koncile permet aux agents IA d’extraire des documents nativement
Jusqu’à récemment, connecter un moteur OCR à un assistant IA impliquait d’écrire du code spécifique, de gérer manuellement les appels API et de construire toute la couche intermédiaire entre votre modèle de langage et votre pipeline de traitement documentaire. Avec le Model Context Protocol (MCP), toute cette couche disparaît. Chez Koncile, nous avons développé un serveur MCP OCR permettant à Claude, Cursor ou tout autre agent IA compatible d’extraire, lire et gérer des documents sans écrire la moindre ligne de code d’intégration.