AI Act : pourquoi 2026 va tout changer pour les projets IA
Le AI Act européen encadre l’IA par le risque. Découvrez ce qui change pour les entreprises, les sanctions et les décisions à prendre.
Le AI Act impose une nouvelle logique : toute IA utilisée en Europe doit être explicable, traçable et maîtrisée. Dès 2026, ce qui relevait hier de l’expérimentation ou de l’automatisation opaque devient un risque juridique, financier et réputationnel. Pour les entreprises, la question n’est plus si elles sont concernées, mais si leurs projets IA seront prêts à temps.
Le principe clé du AI Act : une régulation par le risque
Le AI Act ne régule pas l’intelligence artificielle de manière uniforme. Il repose sur une logique simple mais structurante : plus l’impact potentiel d’un système d’IA sur les individus, les droits ou la société est élevé, plus les exigences réglementaires sont strictes.
Cette approche marque une rupture nette avec les régulations technologiques précédentes. Il ne s’agit plus de savoir si une entreprise utilise de l’IA ou non, mais comment, où et avec quelles conséquences. Autrement dit, ce n’est pas la technologie en elle-même qui est jugée, mais son usage concret dans un contexte donné.
Dans ce contexte, beaucoup parlent du AI Act sans l’avoir réellement lu. Ce n’est pas surprenant : le texte est long, dense, juridique. Mais bonne nouvelle : il n’est pas nécessaire de lire l’intégralité du règlement pour en comprendre la logique opérationnelle.
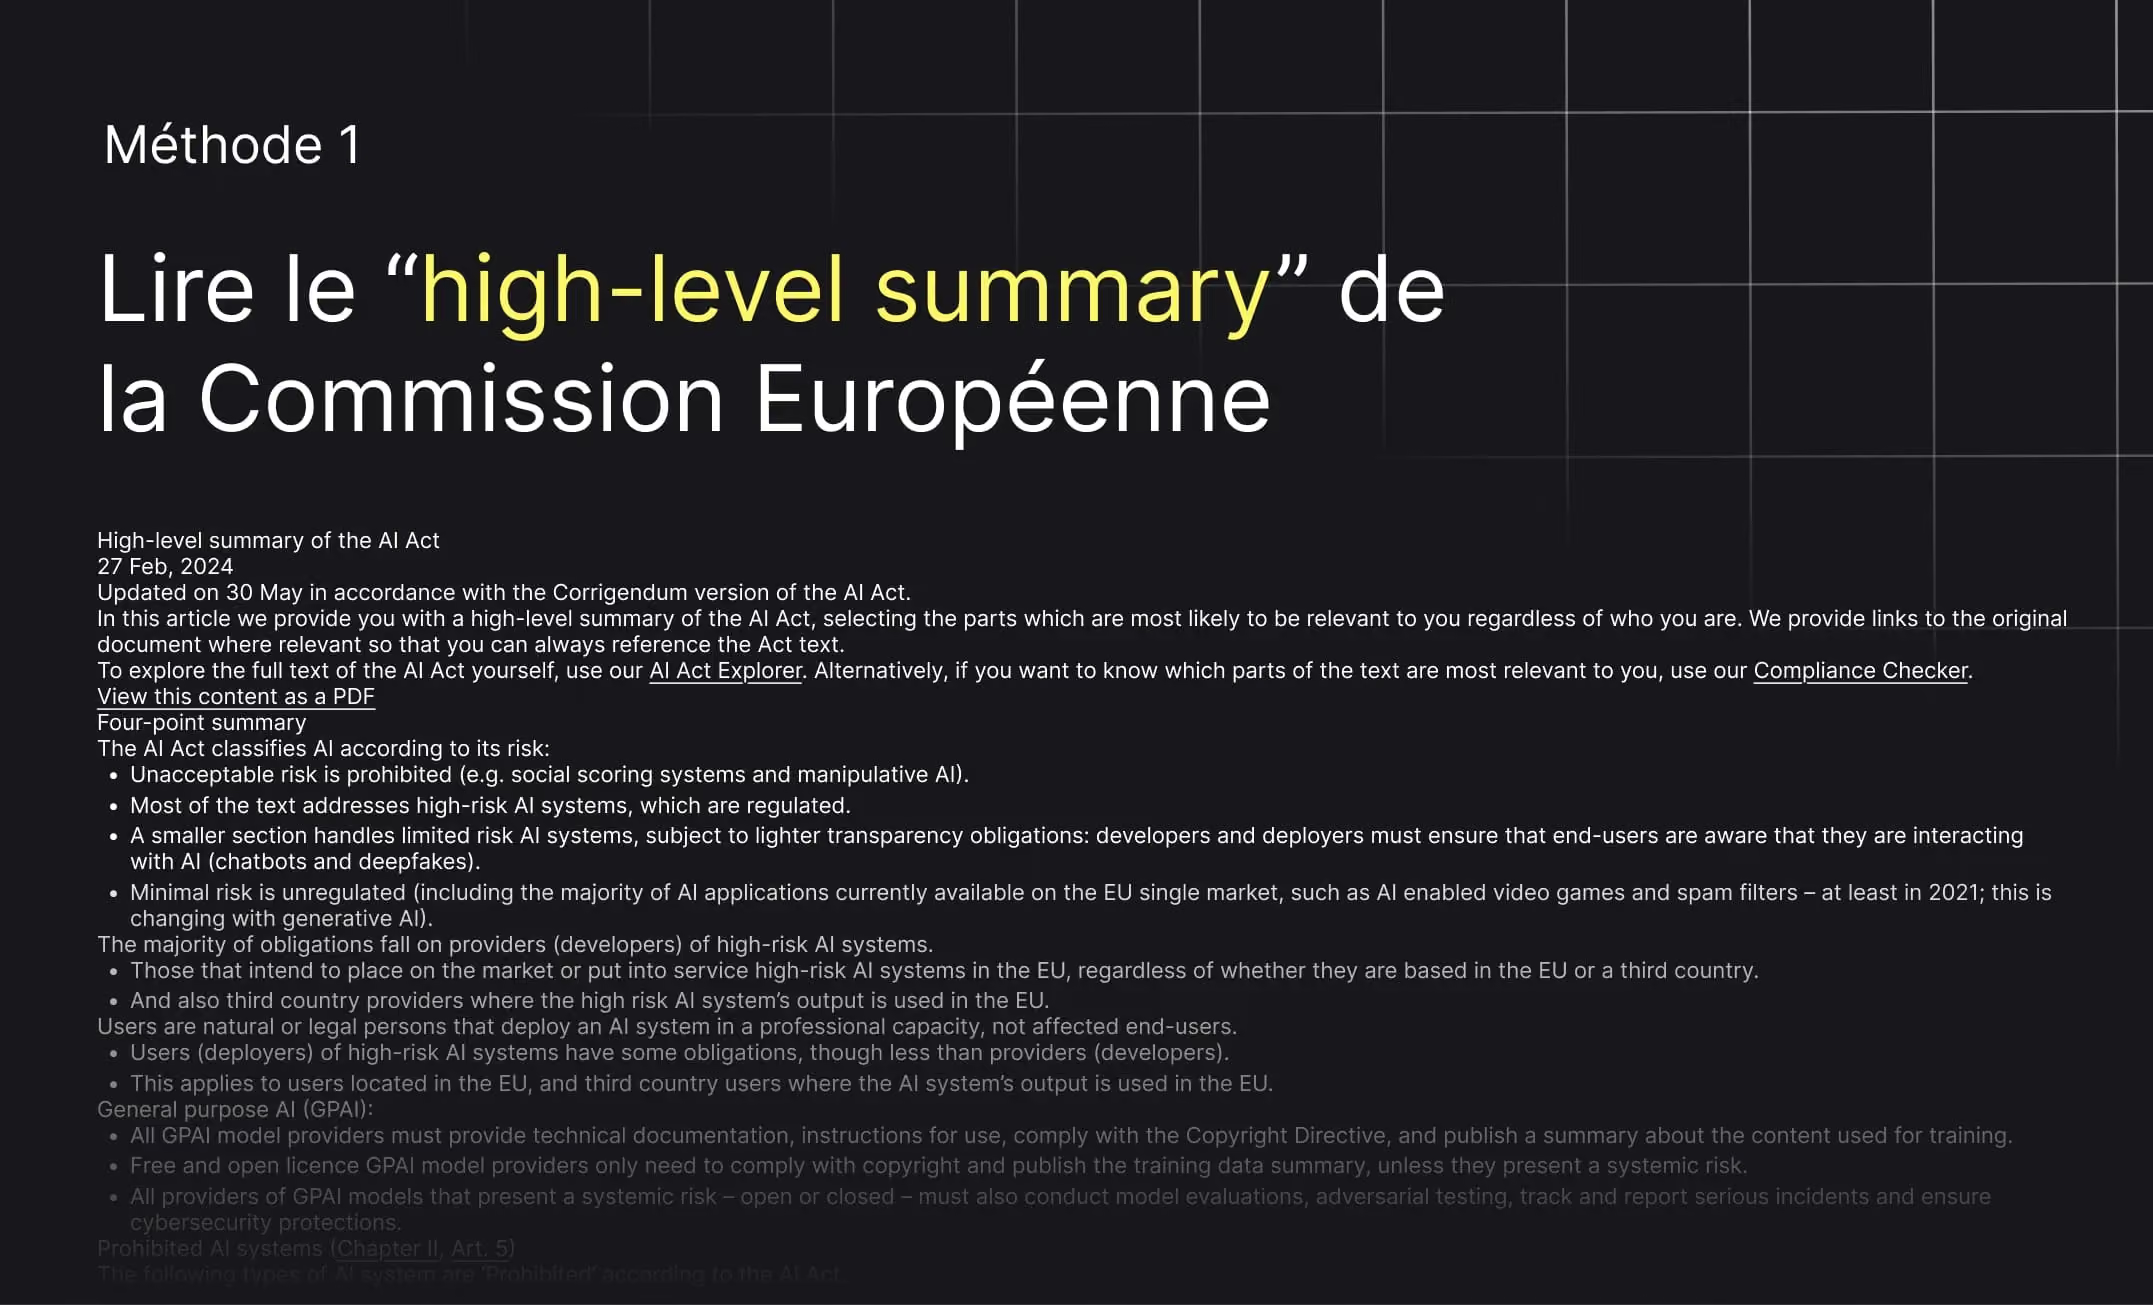
Même les versions “simplifiées” publiées par la Commission européenne restent difficiles à exploiter pour des équipes produit, tech ou métier. C’est précisément pour cette raison qu’il est plus efficace de raisonner par questions successives, en suivant la grille de lecture du risque.
Les 4 niveaux de risque définis par le AI Act
Le cœur du règlement repose sur une classification en quatre niveaux. C’est le point de départ indispensable pour toute analyse de conformité. Cette logique de segmentation par le risque fait directement écho aux enjeux de document categorization, indispensables pour identifier les flux sensibles, appliquer les bons contrôles et prioriser les efforts de conformité.
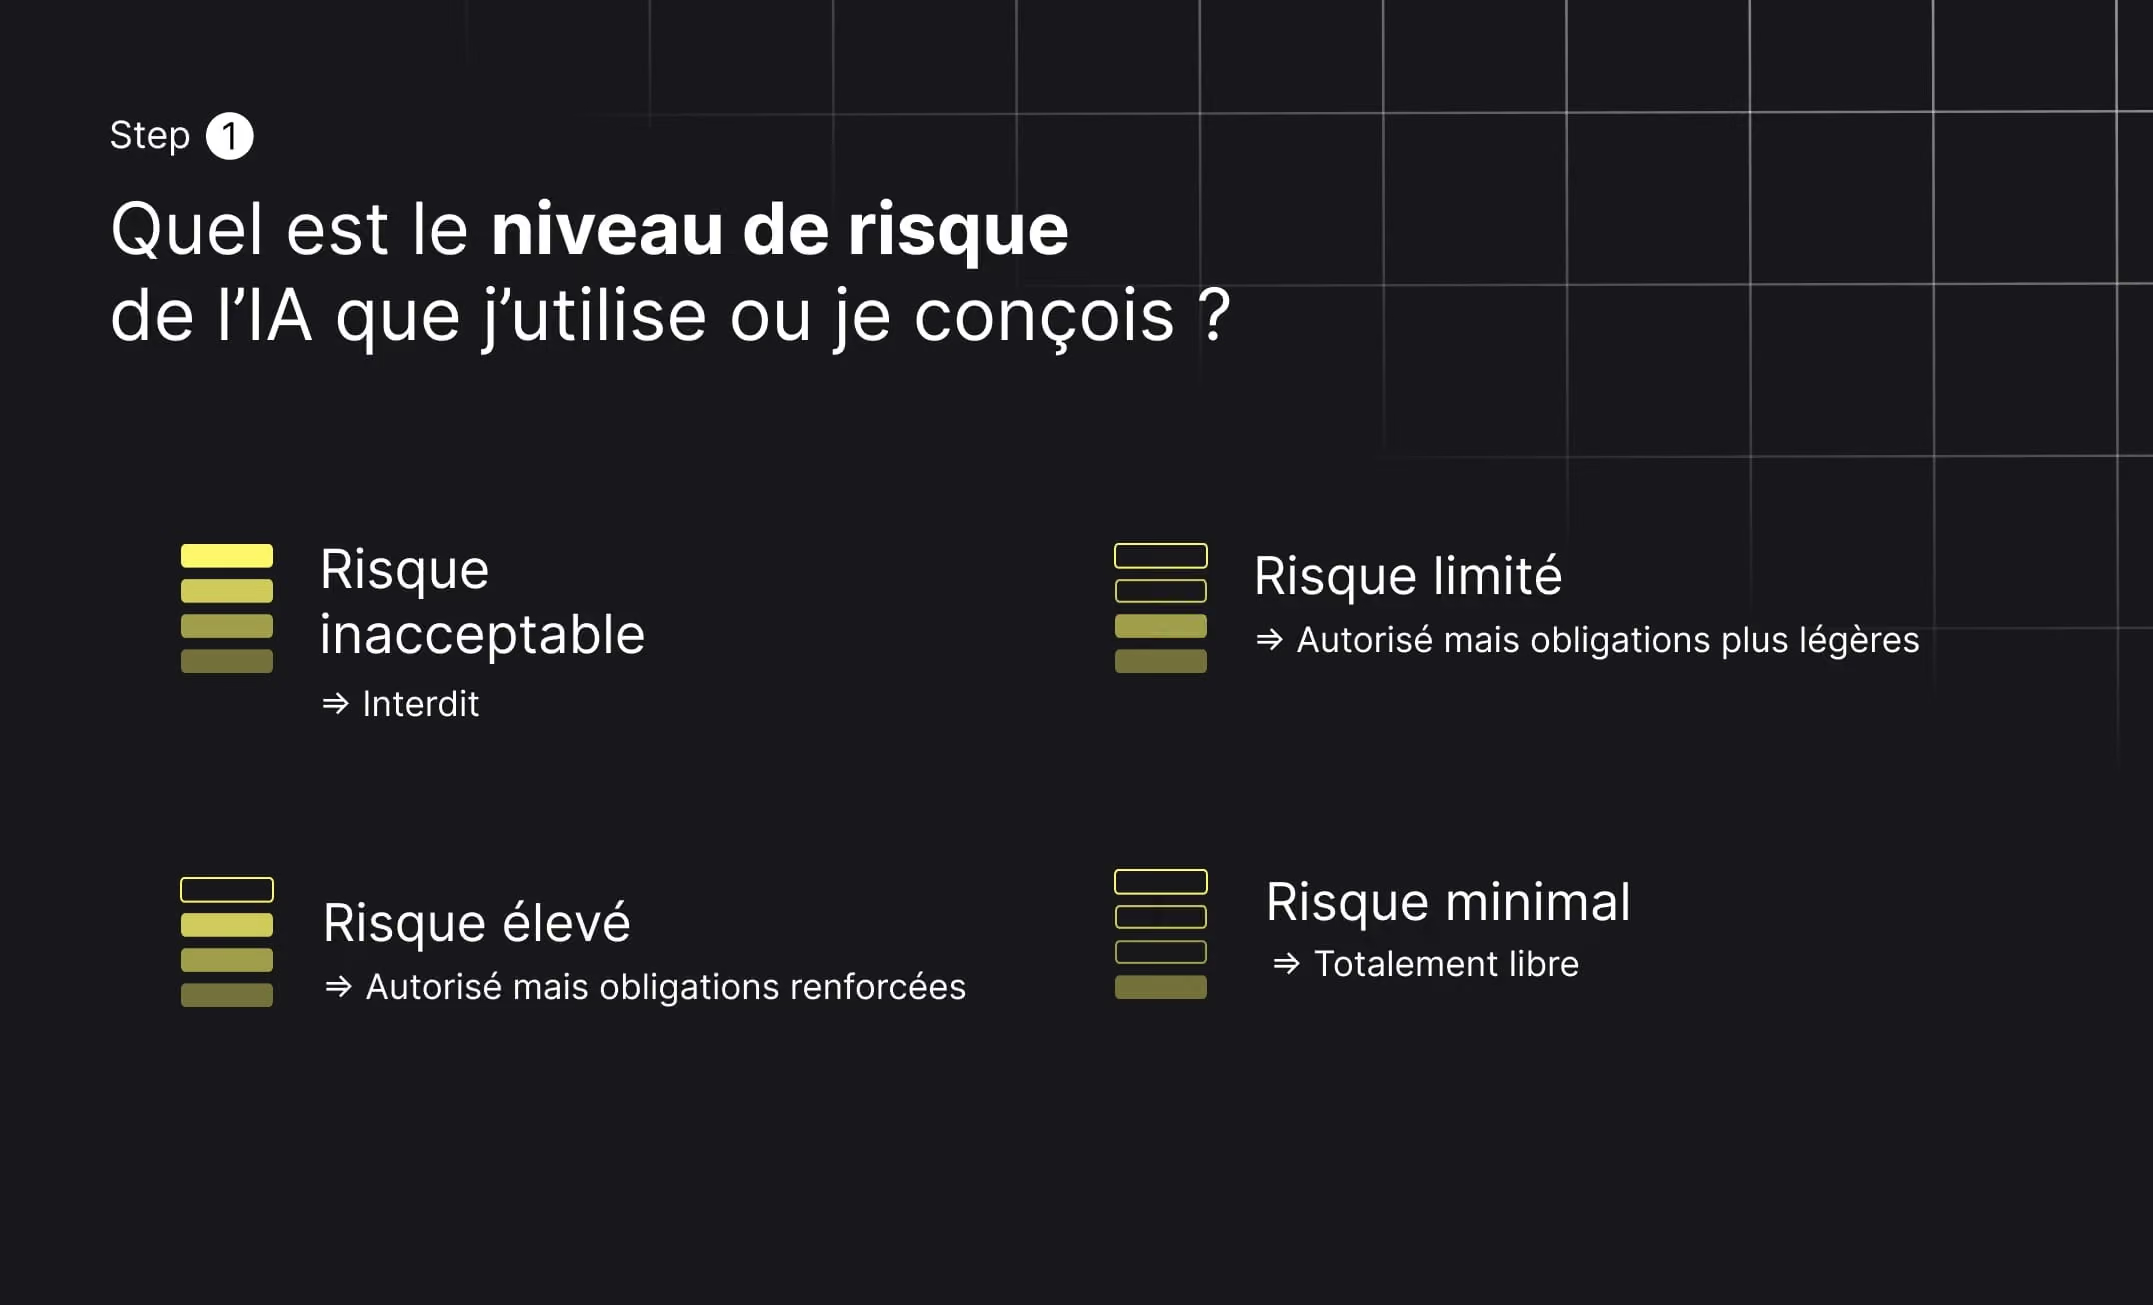
Risque inacceptable – interdit
Certains usages sont purement et simplement bannis car jugés incompatibles avec les droits fondamentaux. Cela inclut notamment la notation sociale des individus, la prédiction criminelle fondée sur le profilage, la reconnaissance faciale en temps réel sans cadre strict, ou encore la détection des émotions sur le lieu de travail ou dans l’éducation.
Risque élevé – autorisé mais strictement encadré
Ces systèmes sont autorisés, mais uniquement sous conditions. Ils concernent des domaines où une erreur algorithmique peut avoir des conséquences majeures : santé, recrutement, crédit, assurance, justice, infrastructures critiques ou gestion des migrations. Ici, le AI Act impose des obligations fortes en matière de gouvernance, de supervision et de documentation.
Risque limité – obligation de transparence
Lorsque l’IA interagit directement avec un humain, l’utilisateur doit en être clairement informé. L’objectif est d’éviter toute confusion ou manipulation involontaire. C’est le cas des chatbots, des voix synthétiques ou des contenus générés artificiellement.
Risque minimal – libre usage
Les usages à faible impact, comme les filtres anti-spam, certains moteurs de recommandation ou des applications ludiques, restent libres de toute obligation spécifique.
Identifier rapidement les cas interdits
Avant d’entrer dans des analyses complexes, le AI Act permet d’éliminer rapidement certains cas. Si un système entre dans la catégorie des usages interdits, la question de la conformité ne se pose même pas : il doit être abandonné ou profondément repensé.
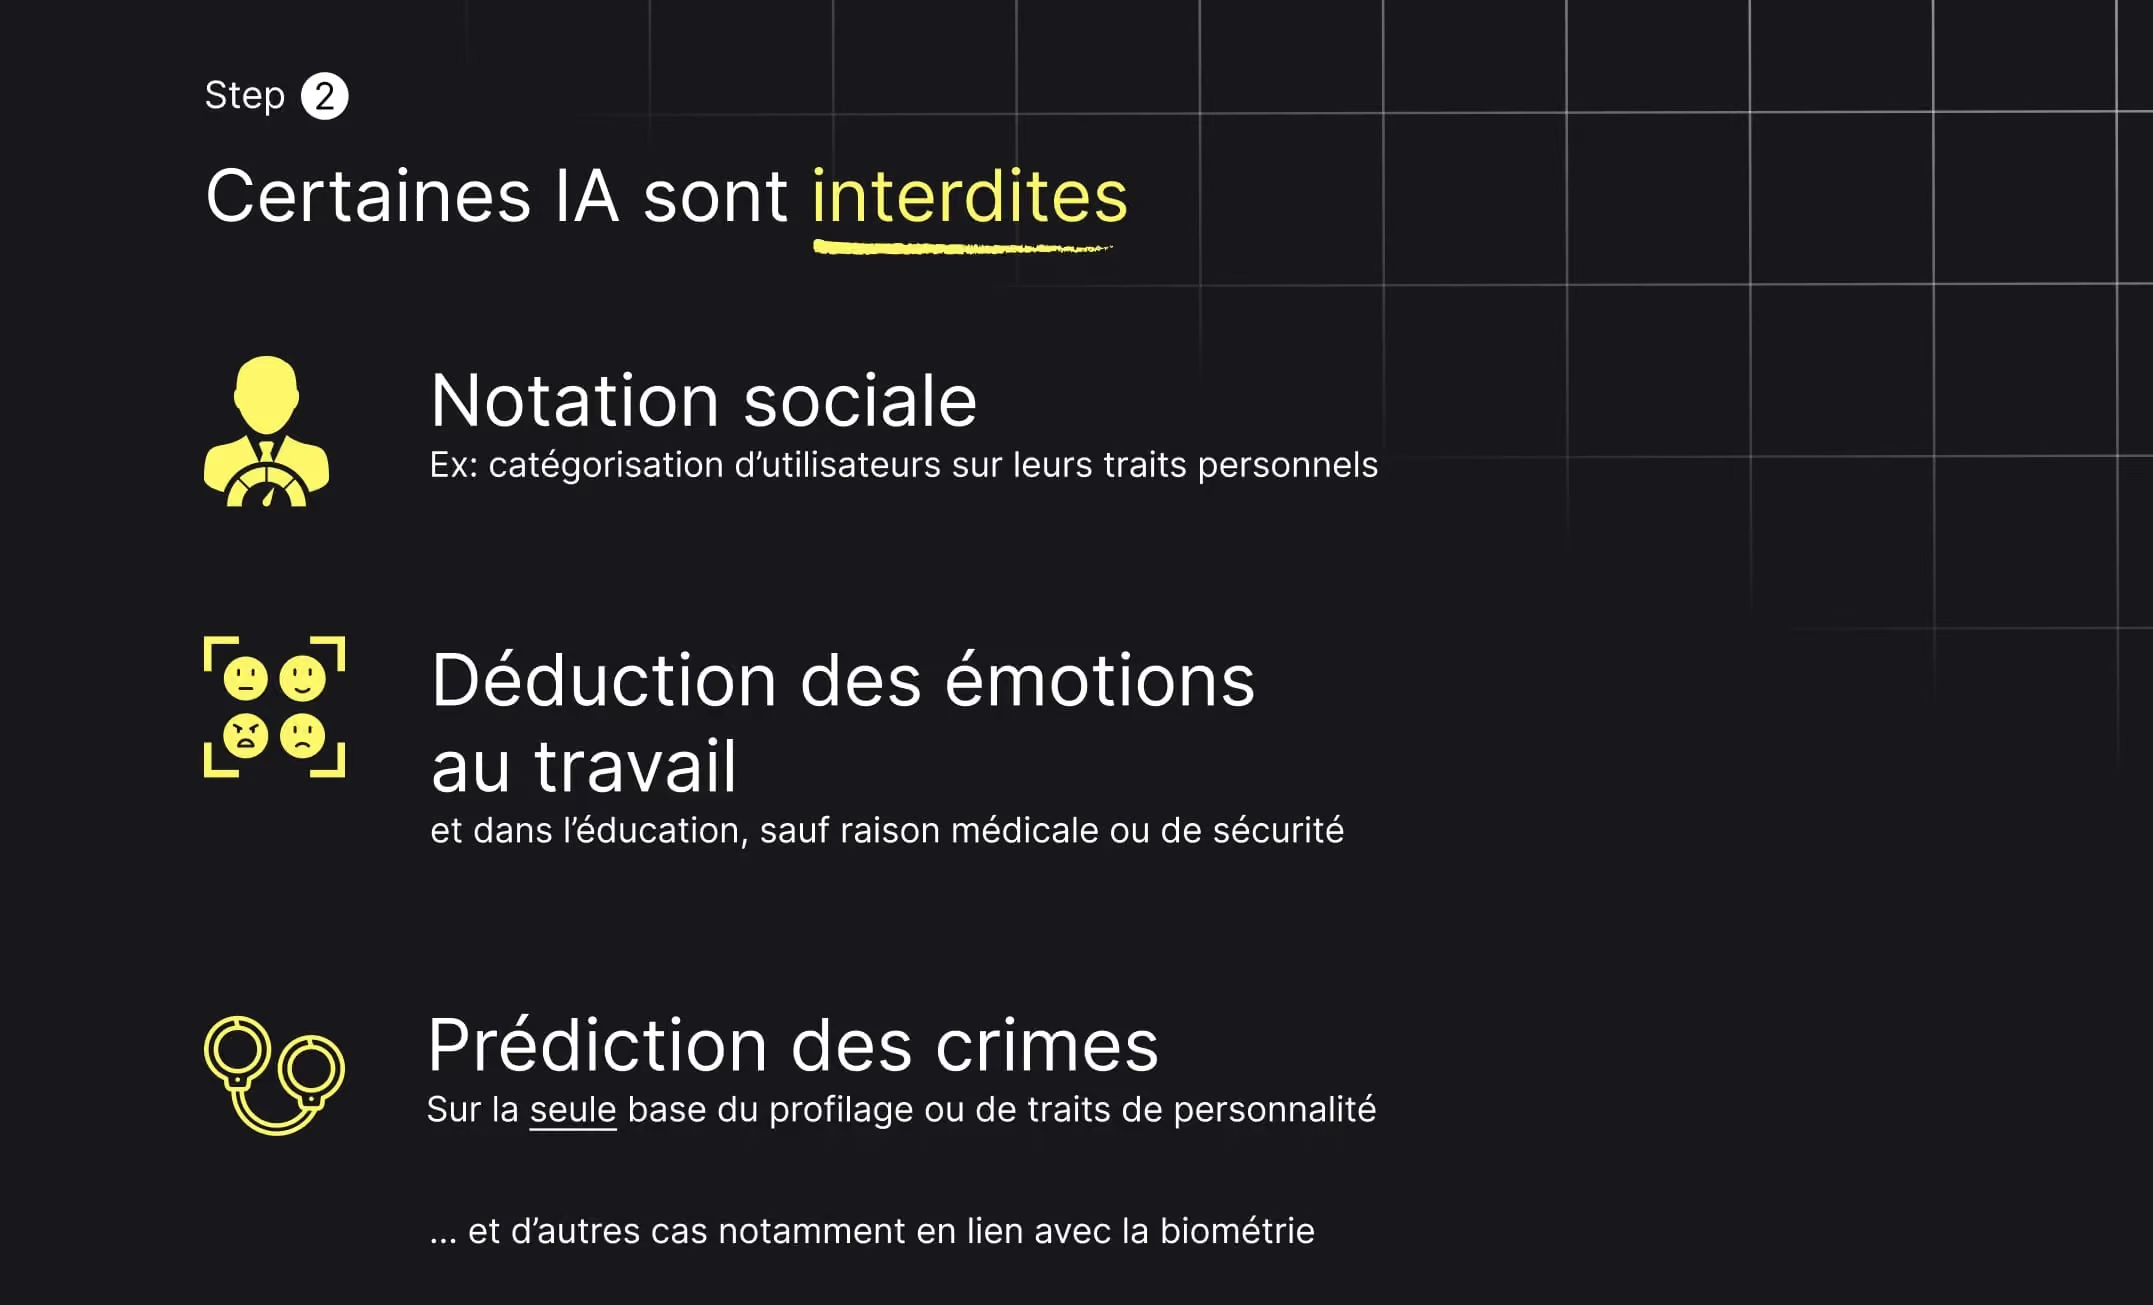
La plupart des entreprises découvrent à ce stade qu’elles ne sont pas concernées par ces interdictions. Si votre IA ne note pas les citoyens, ne tente pas de prédire des crimes sur la base de traits personnels et n’analyse pas les émotions des salariés, vous pouvez passer à l’étape suivante. Cette clarification joue un rôle important : elle permet de désamorcer une partie de l’anxiété autour du règlement.
Les activités sensibles : là où le risque devient réel
La vraie zone de vigilance commence lorsque l’IA est utilisée dans des activités dites sensibles. Dans de nombreux cas, ces systèmes reposent sur l’analyse de documents non structurés ou semi-structurés, qu’il s’agisse de dossiers médicaux, de pièces administratives, de documents financiers ou de justificatifs d’identité. Ces flux nécessitent souvent une étape de OCR pour transformer l’information brute en données exploitables, ce qui renforce encore les enjeux de fiabilité, de traçabilité et de contrôle humain dans un cadre réglementaire comme celui du AI Act.
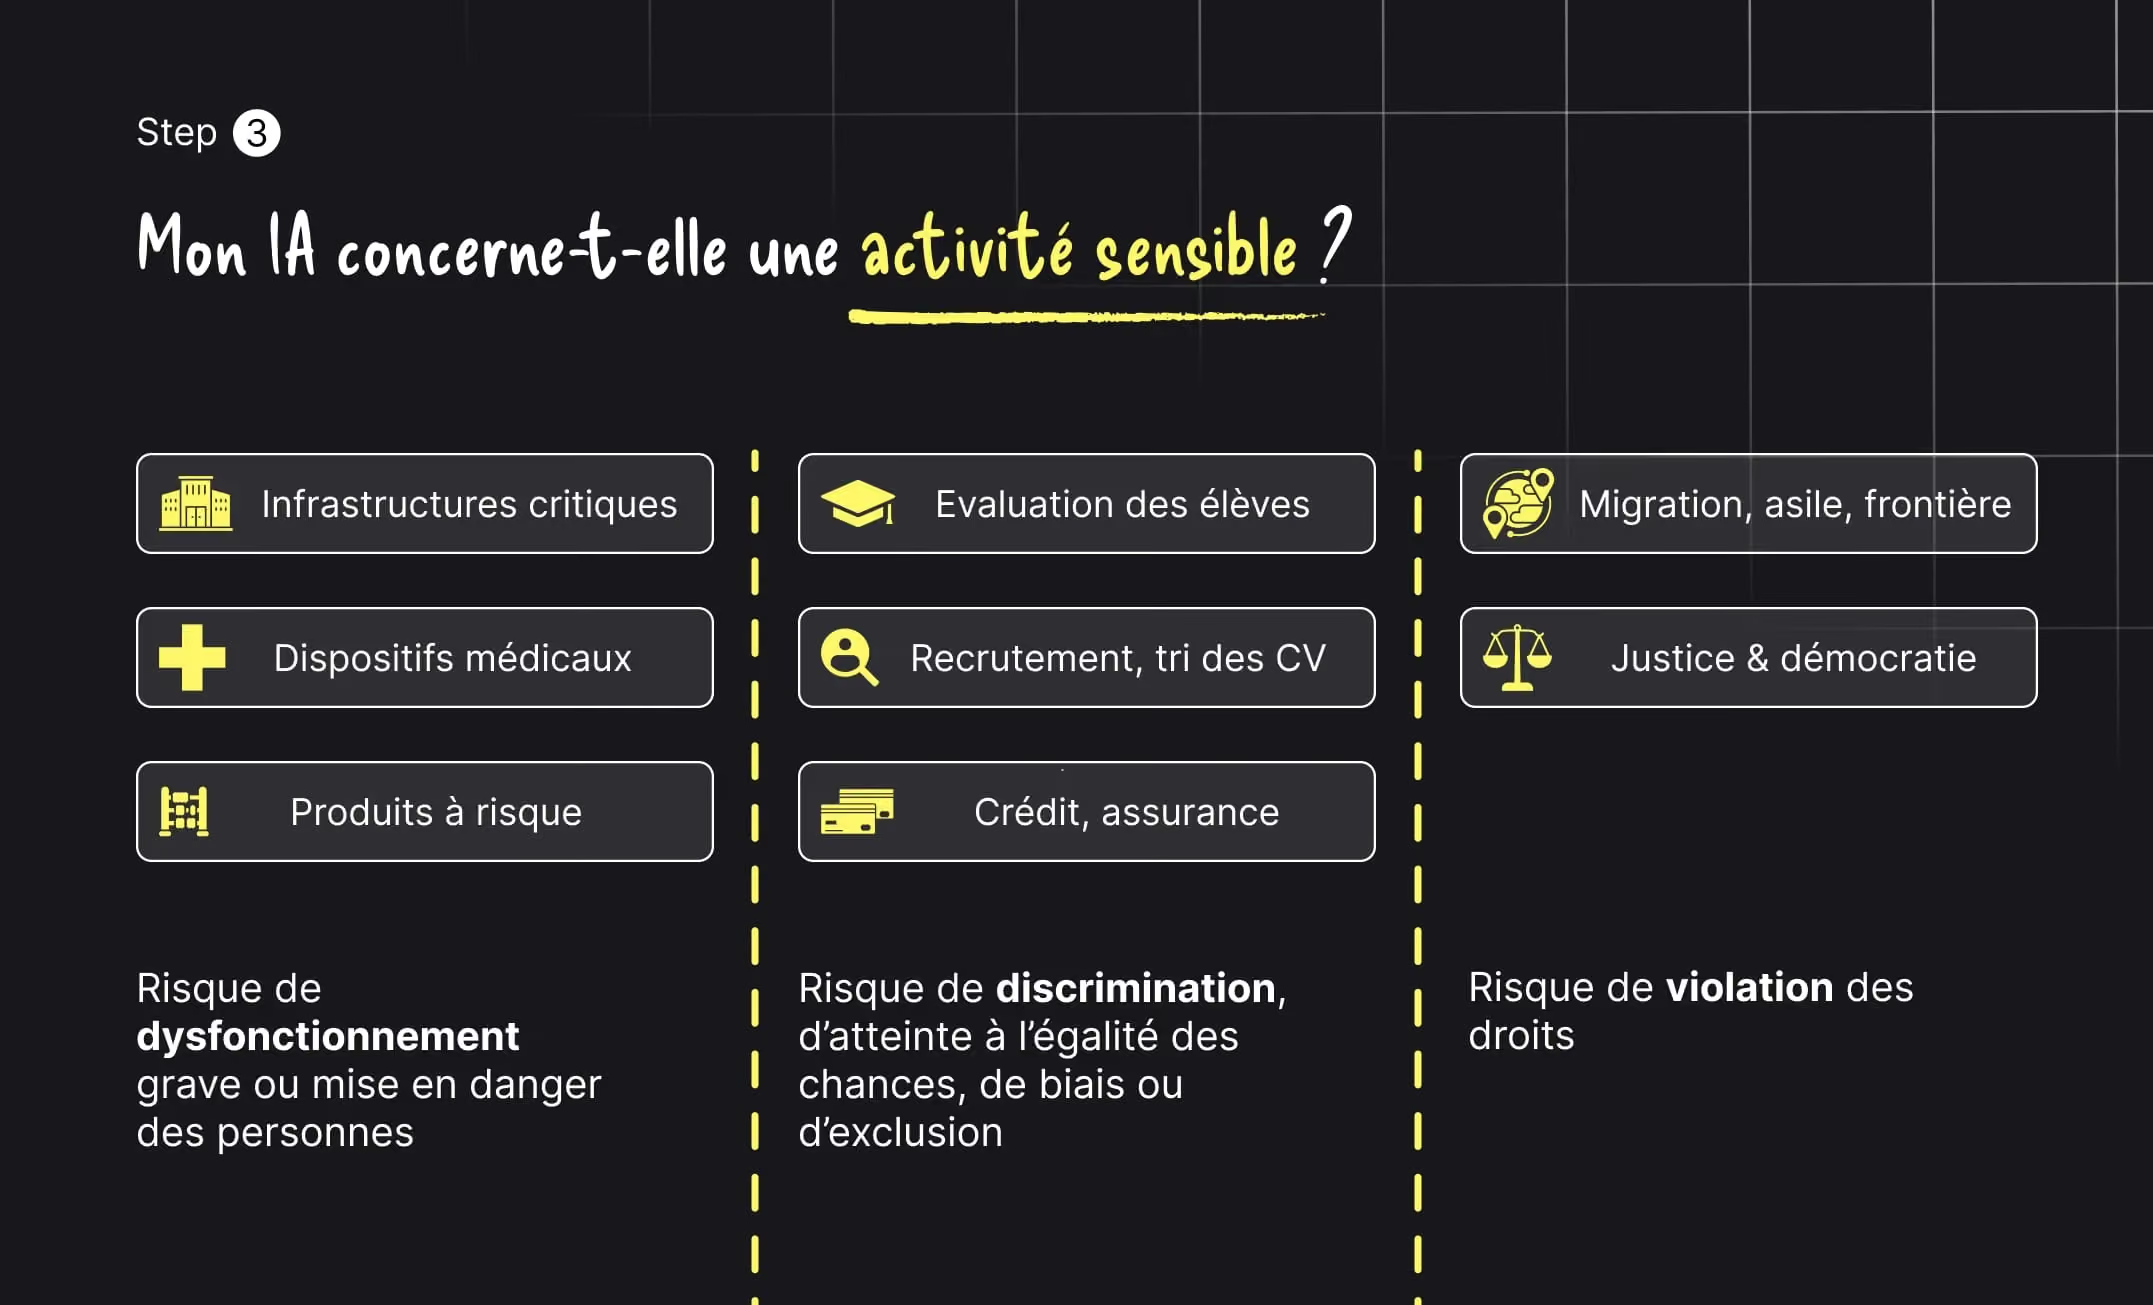
Les infrastructures critiques, les dispositifs médicaux ou les produits à risque exposent directement à des dangers physiques. Les systèmes d’évaluation des élèves, de recrutement, de tri de CV, de crédit ou d’assurance présentent quant à eux des risques élevés de discrimination ou d’atteinte à l’égalité des chances. Enfin, les usages liés à la migration, à la justice ou aux processus démocratiques touchent directement aux droits fondamentaux.
Dans ces contextes, l’IA n’est plus un simple outil d’optimisation : elle devient un acteur décisionnel qui doit être encadré.
IA à haut risque : des obligations renforcées et concrètes
Lorsqu’un système est classé à haut risque, le AI Act ne laisse aucune place à l’improvisation. La conformité repose sur des exigences opérationnelles très précises.
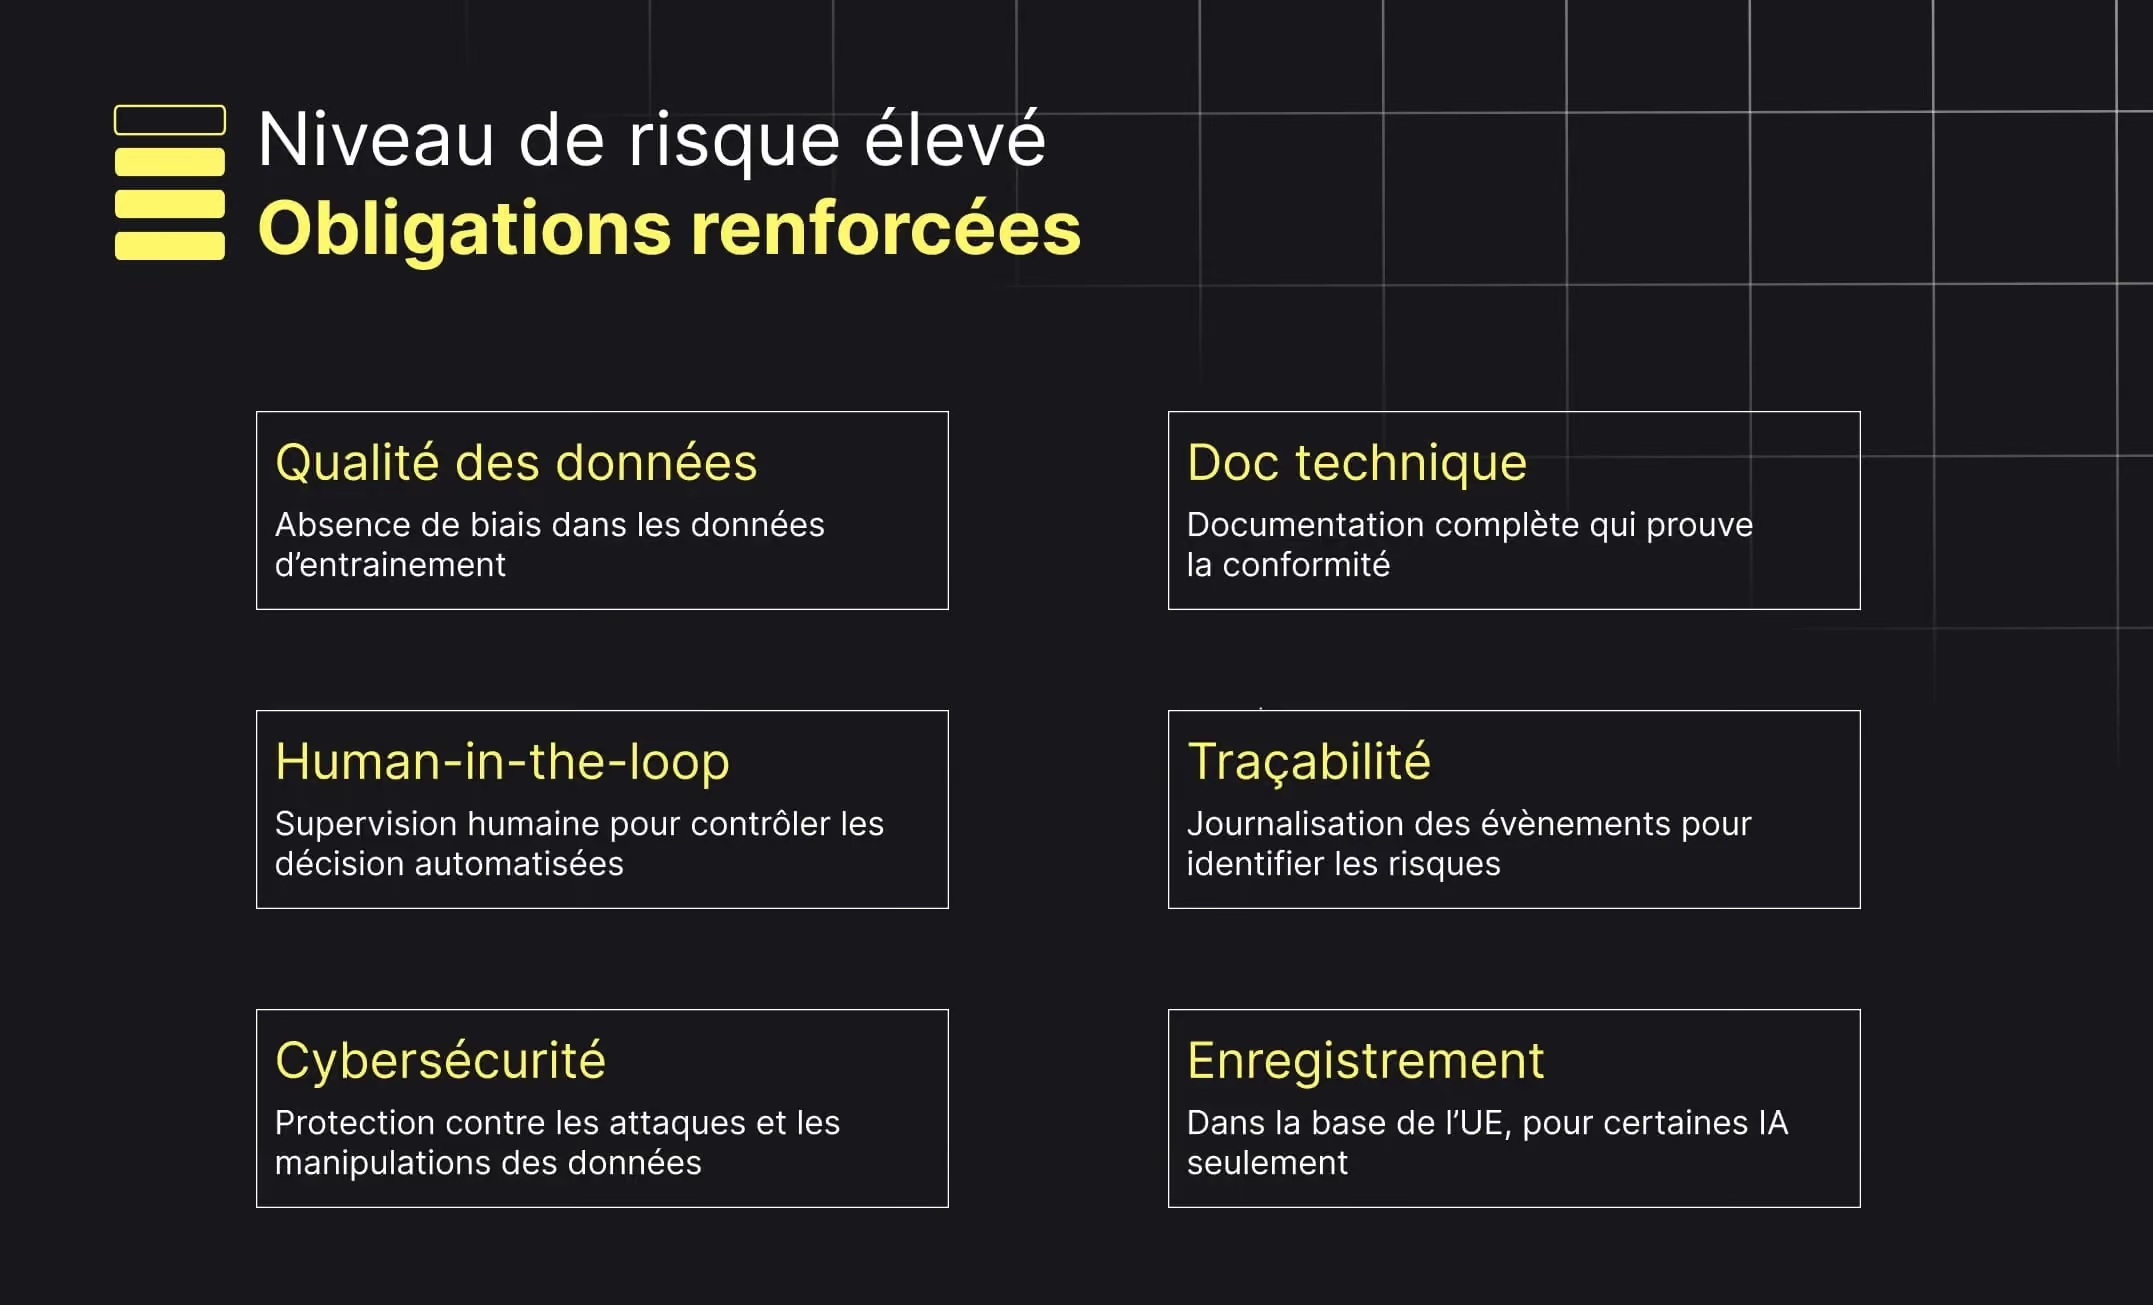
Les entreprises devront démontrer la qualité et l’absence de biais dans leurs données d’entraînement, maintenir une documentation technique complète, garantir une supervision humaine effective, assurer la traçabilité des décisions, protéger les systèmes contre les attaques et, dans certains cas, enregistrer leurs modèles dans une base européenne dédiée.
Ces obligations transforment profondément la manière de concevoir des systèmes d’IA. Elles favorisent les architectures structurées, auditées et gouvernables, au détriment des approches “boîte noire”. Cette évolution s’inscrit pleinement dans la logique de l’intelligent document processing, qui vise à rendre les systèmes décisionnels traçables, explicables et maîtrisables à l’échelle de l’entreprise.
IA à risque limité : la transparence avant tout
Tous les projets ne relèvent pas du haut risque. De nombreux cas d’usage courants, notamment autour de l’IA générative, entrent dans la catégorie du risque limité.
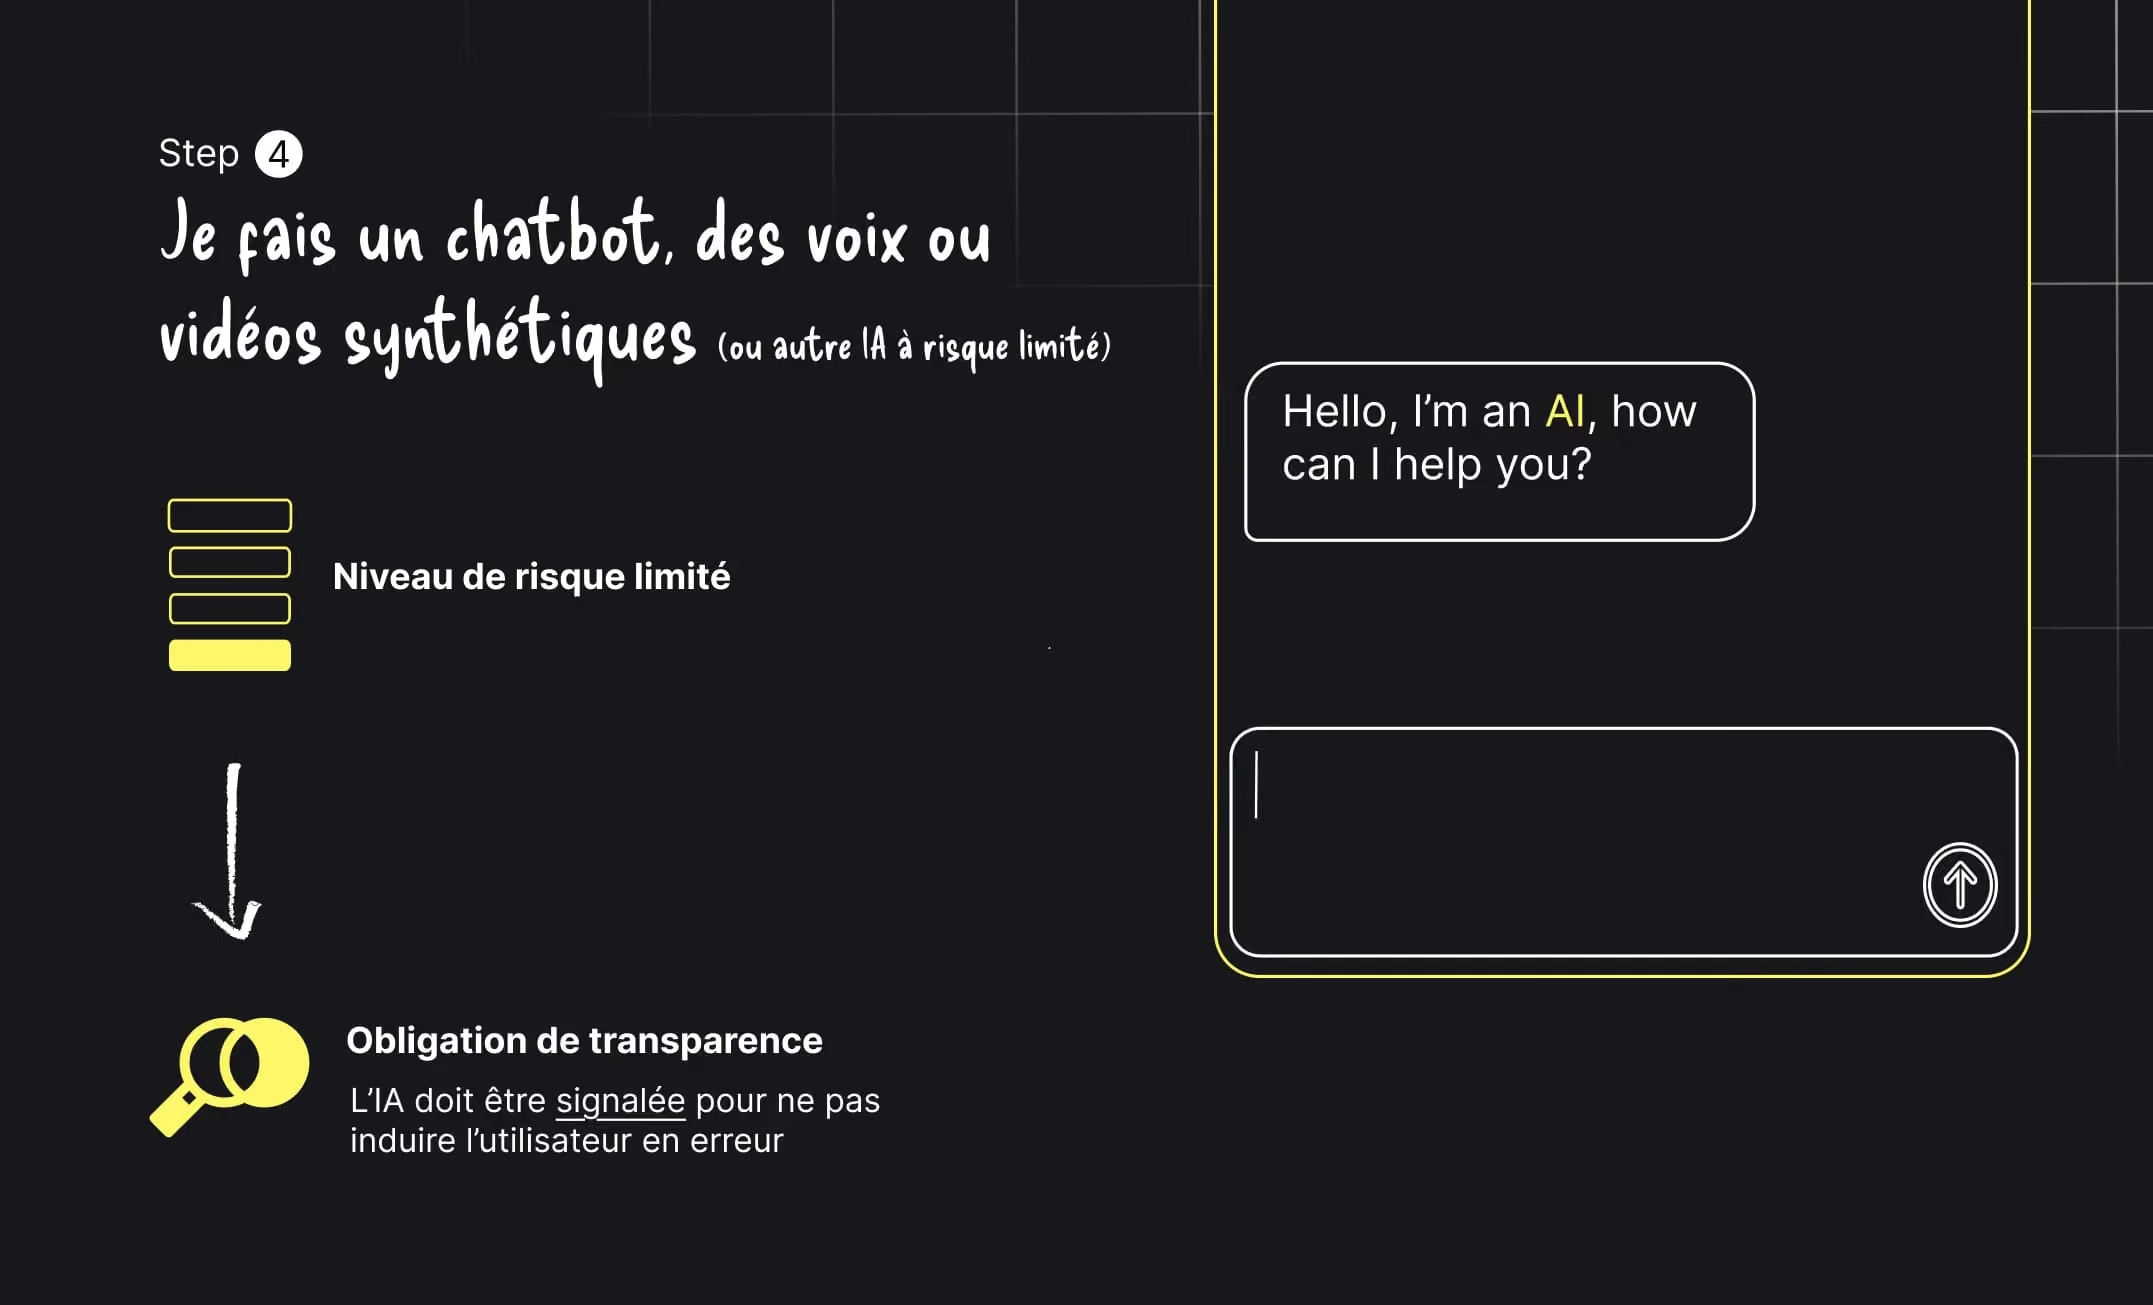
Dans ces situations, l’exigence principale est simple mais non négociable : la transparence. L’utilisateur doit savoir qu’il interagit avec une IA ou qu’il consomme un contenu généré artificiellement. Cette obligation vise à préserver la confiance et à éviter toute tromperie, volontaire ou non.
IA génératives et modèles généralistes : la fin de l’opacité
Le AI Act introduit également un cadre inédit pour les General Purpose AI (GPAI), comme les grands modèles de langage. Ces modèles devront publier un résumé suffisamment détaillé de leurs données d’entraînement, respecter le droit d’auteur, réaliser des tests de sécurité et déclarer les modèles présentant un risque systémique.
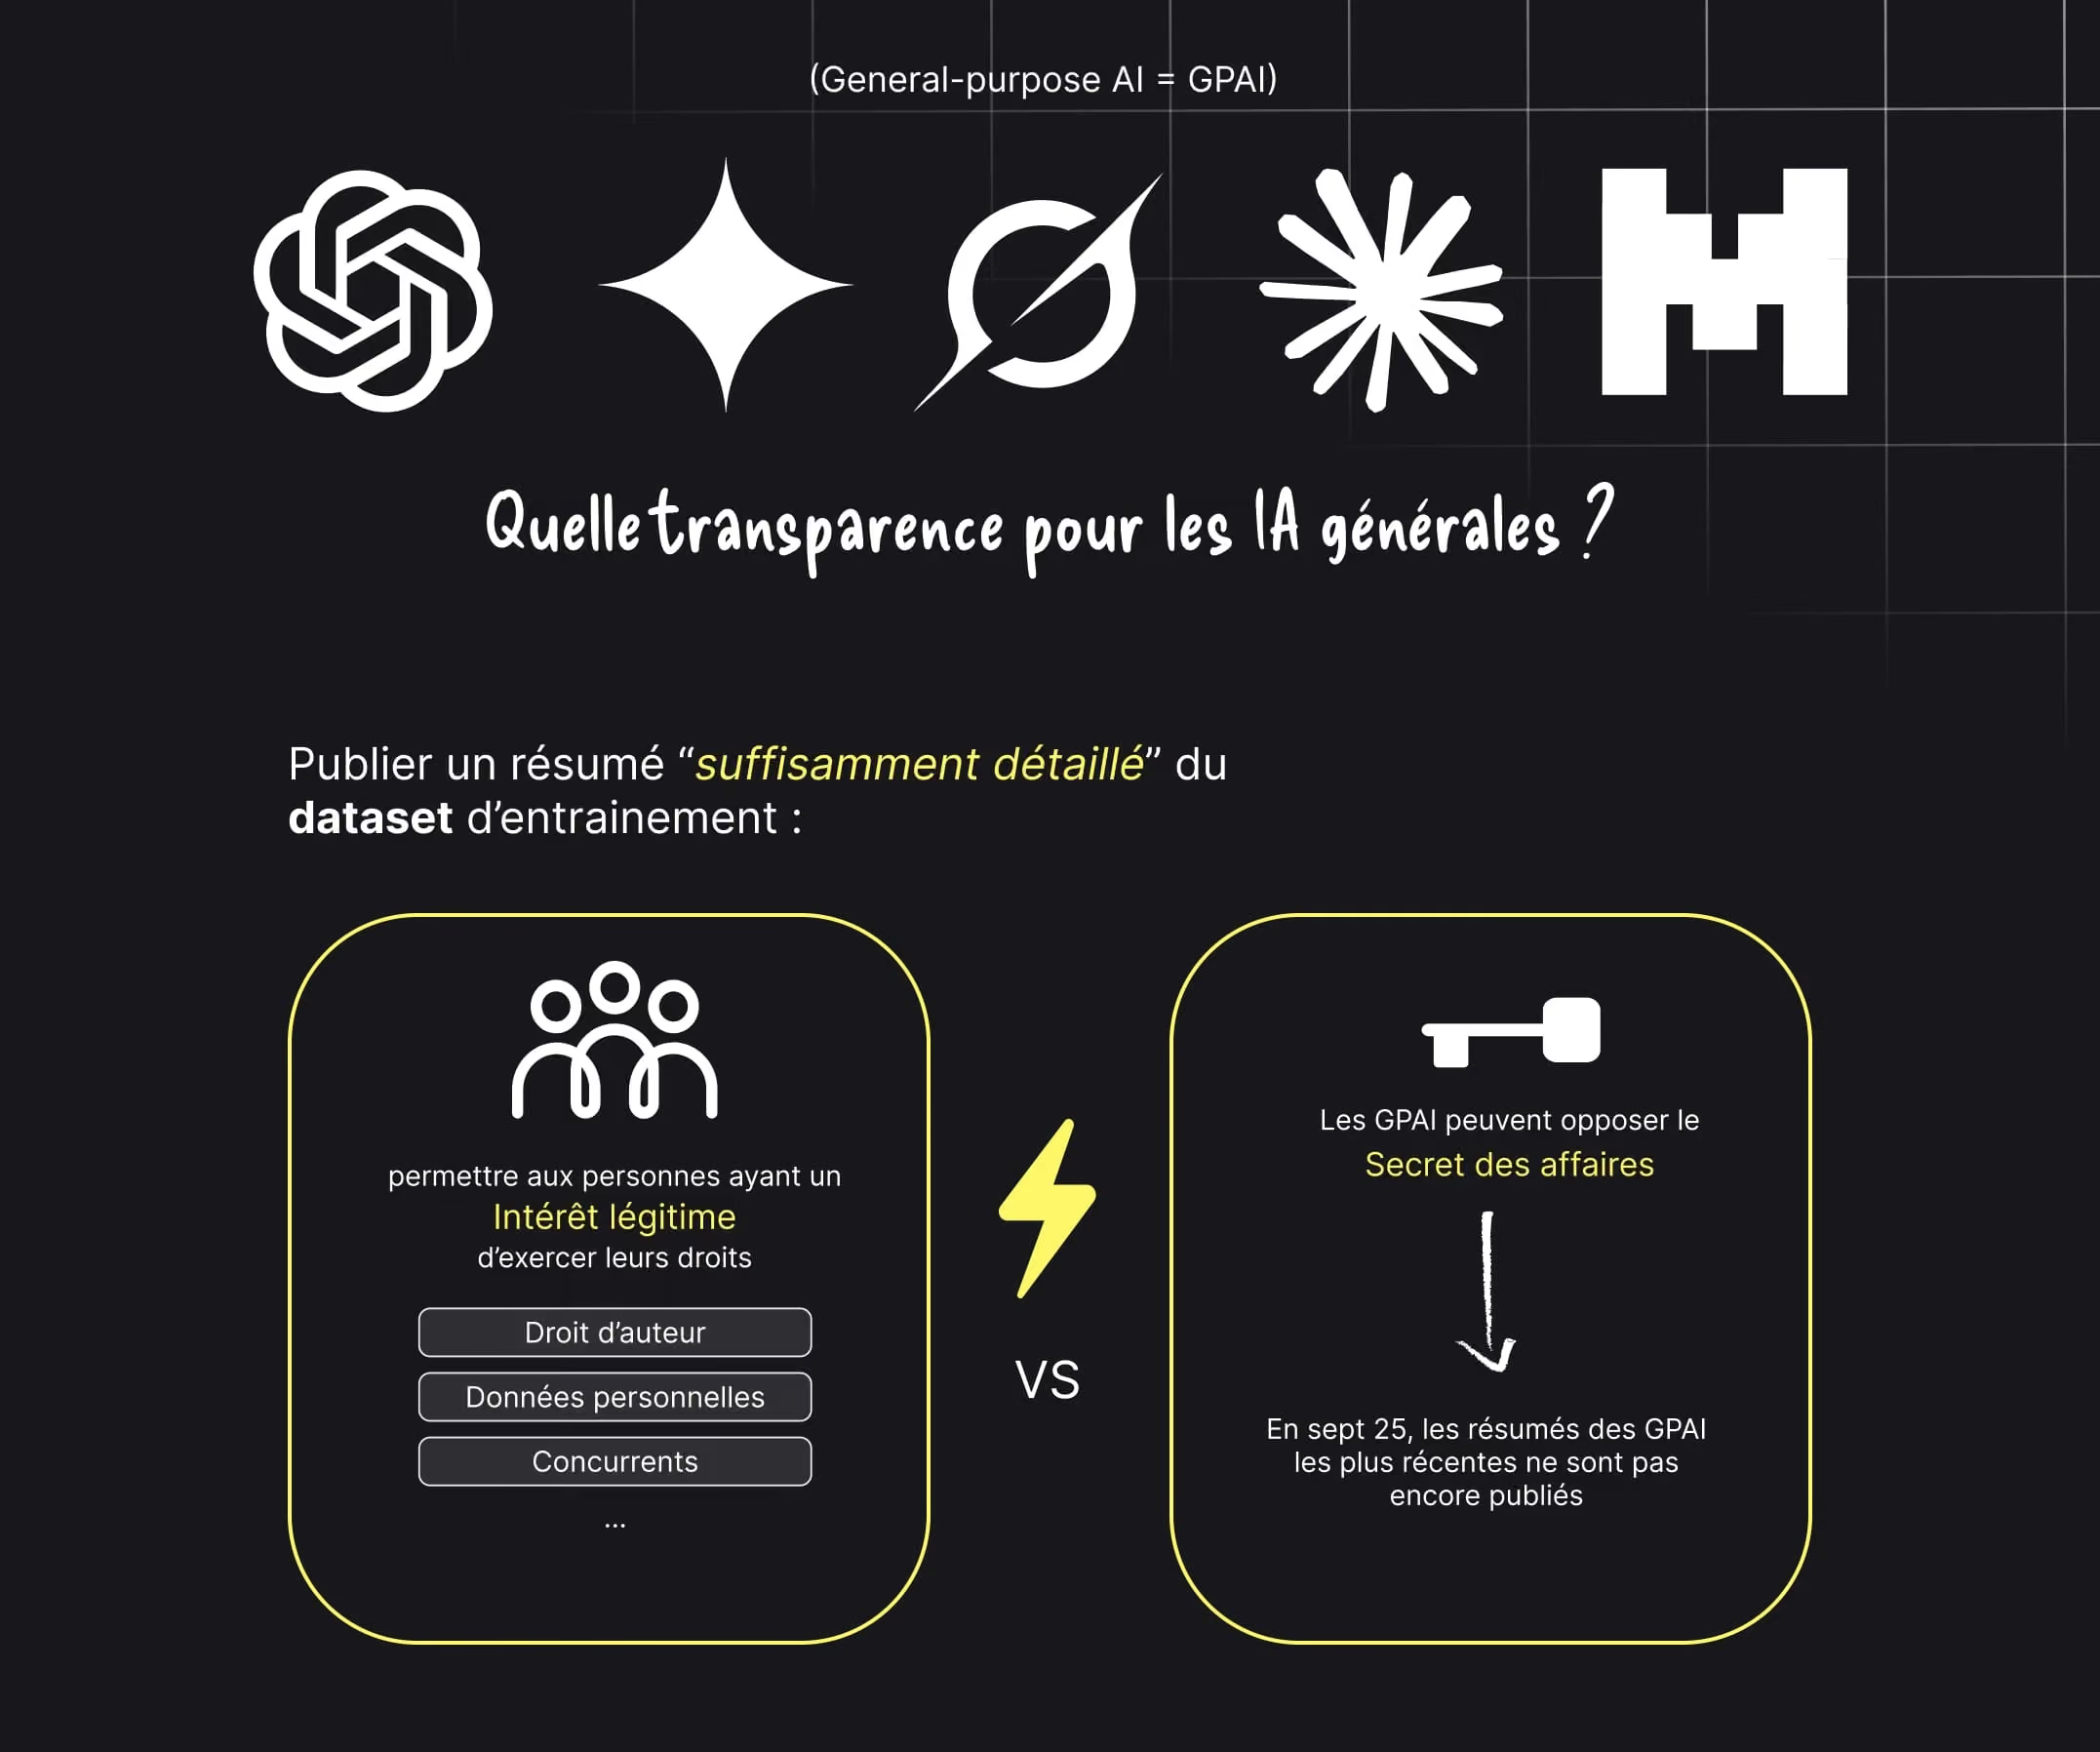
Même si certaines modalités restent en cours de clarification, une chose est acquise : l’opacité totale n’est plus compatible avec un déploiement à grande échelle en Europe.
Gouvernance, calendrier et sanctions
La mise en œuvre du AI Act sera supervisée par un AI Office européen. Le calendrier est progressif, avec des interdictions effectives dès les premiers mois, puis une montée en charge des obligations sur deux à trois ans.
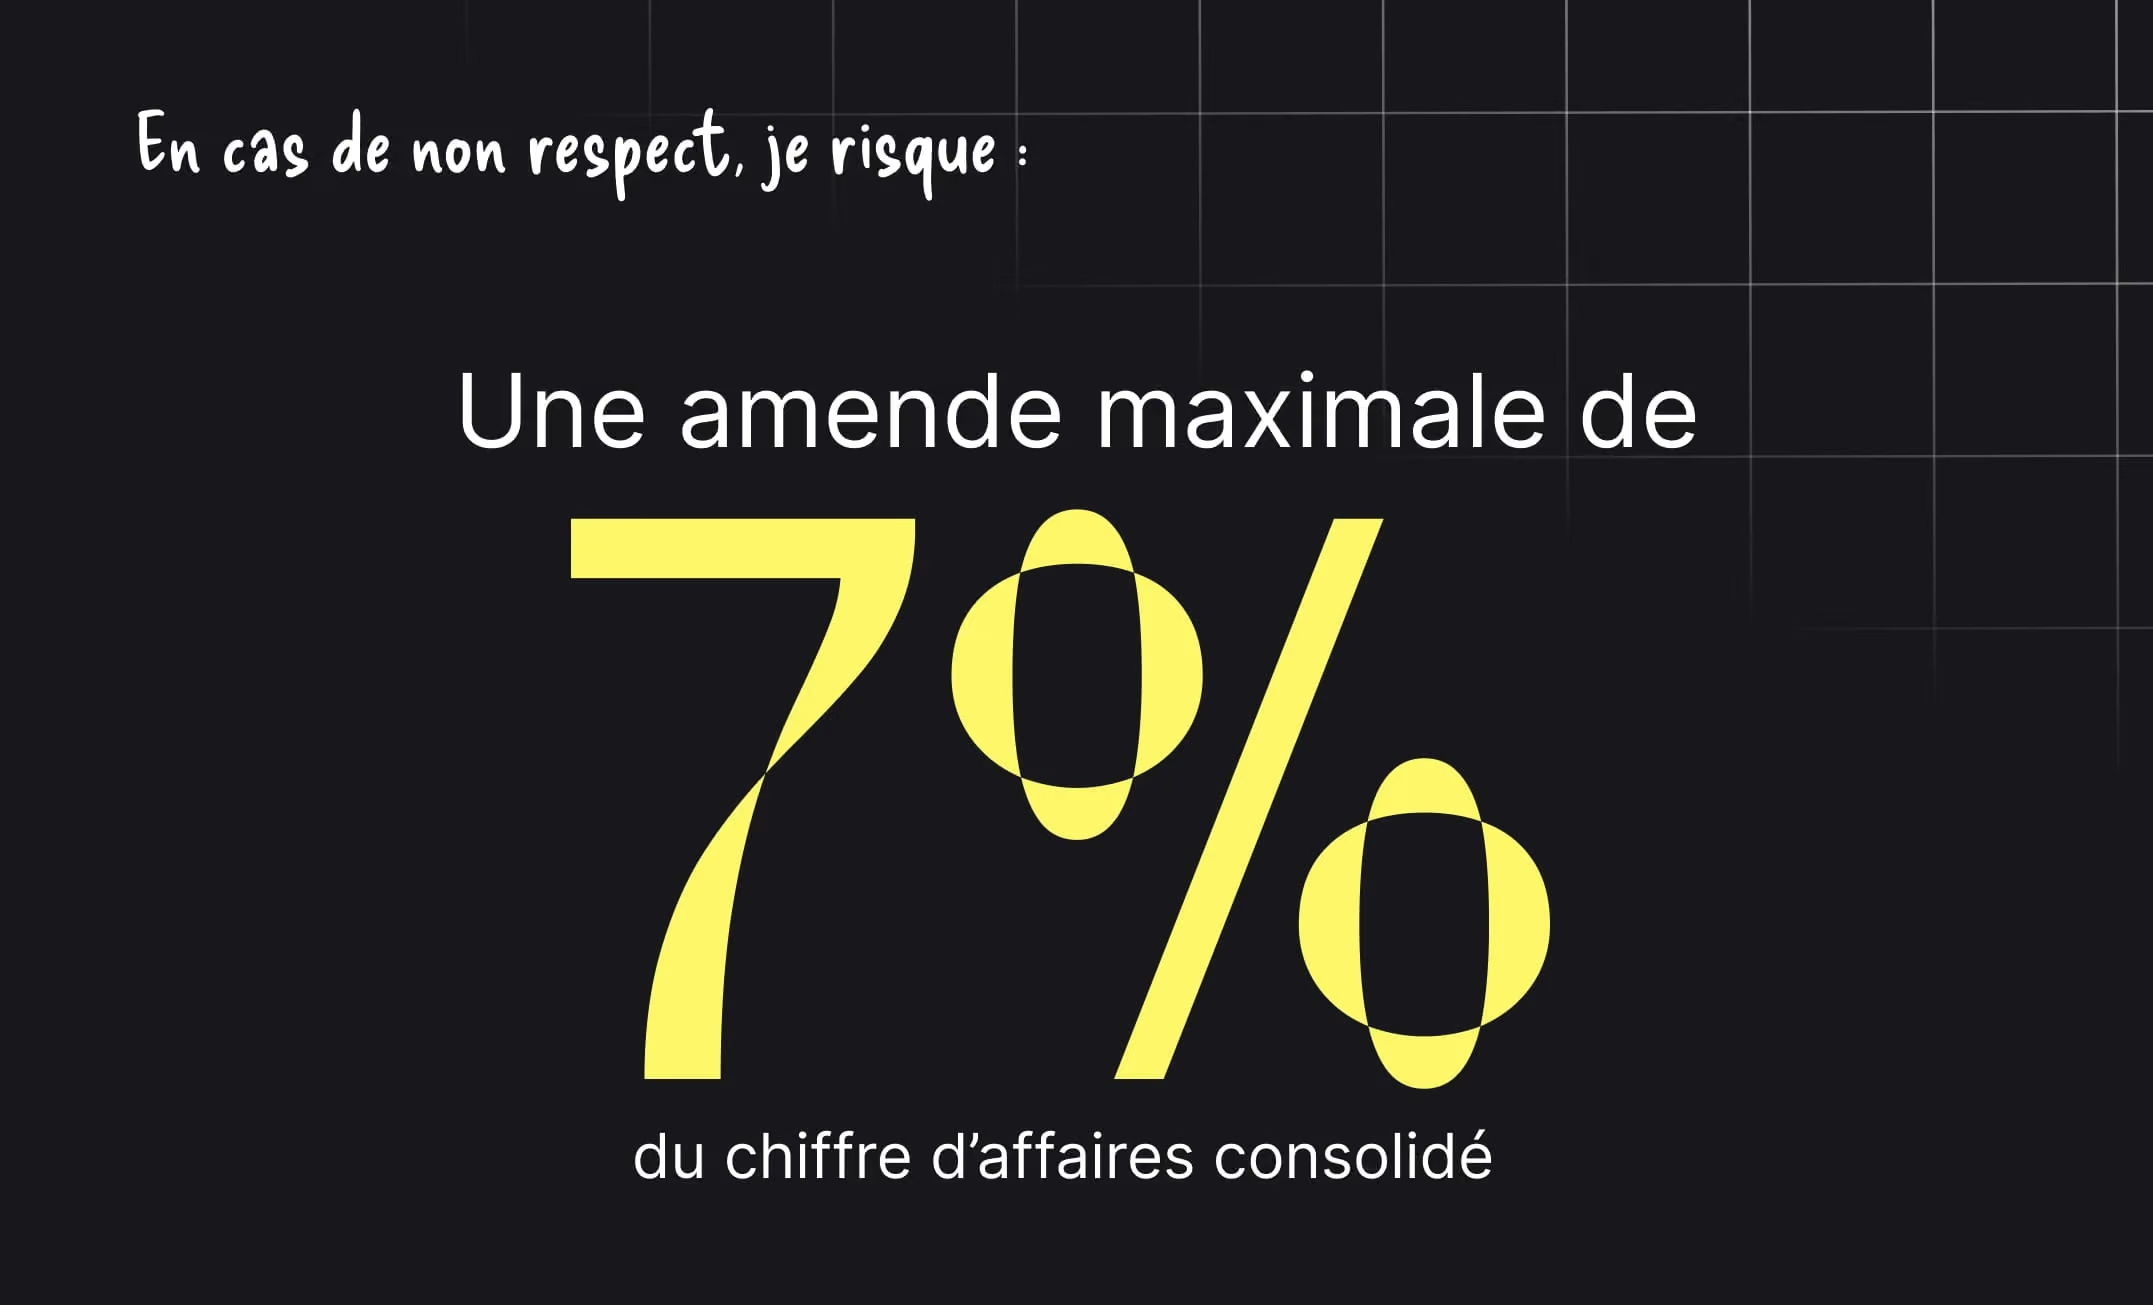
Les sanctions peuvent atteindre jusqu’à 7 % du chiffre d’affaires mondial en cas de non-respect, plaçant le AI Act au même niveau que le RGPD en termes d’enjeux financiers et réputationnels.
En résumé
Le AI Act ne signe pas la fin de l’IA en entreprise. Il marque la fin de l’IA non maîtrisée. Les organisations qui investissent dès maintenant dans la structuration des données, la traçabilité des décisions et l’intégration du contrôle humain ne se contenteront pas d’être conformes. Elles transformeront la contrainte réglementaire en avantage stratégique durable.
FAQ sur IA Act
Nos retours terrain sur l'automatisation documentaire
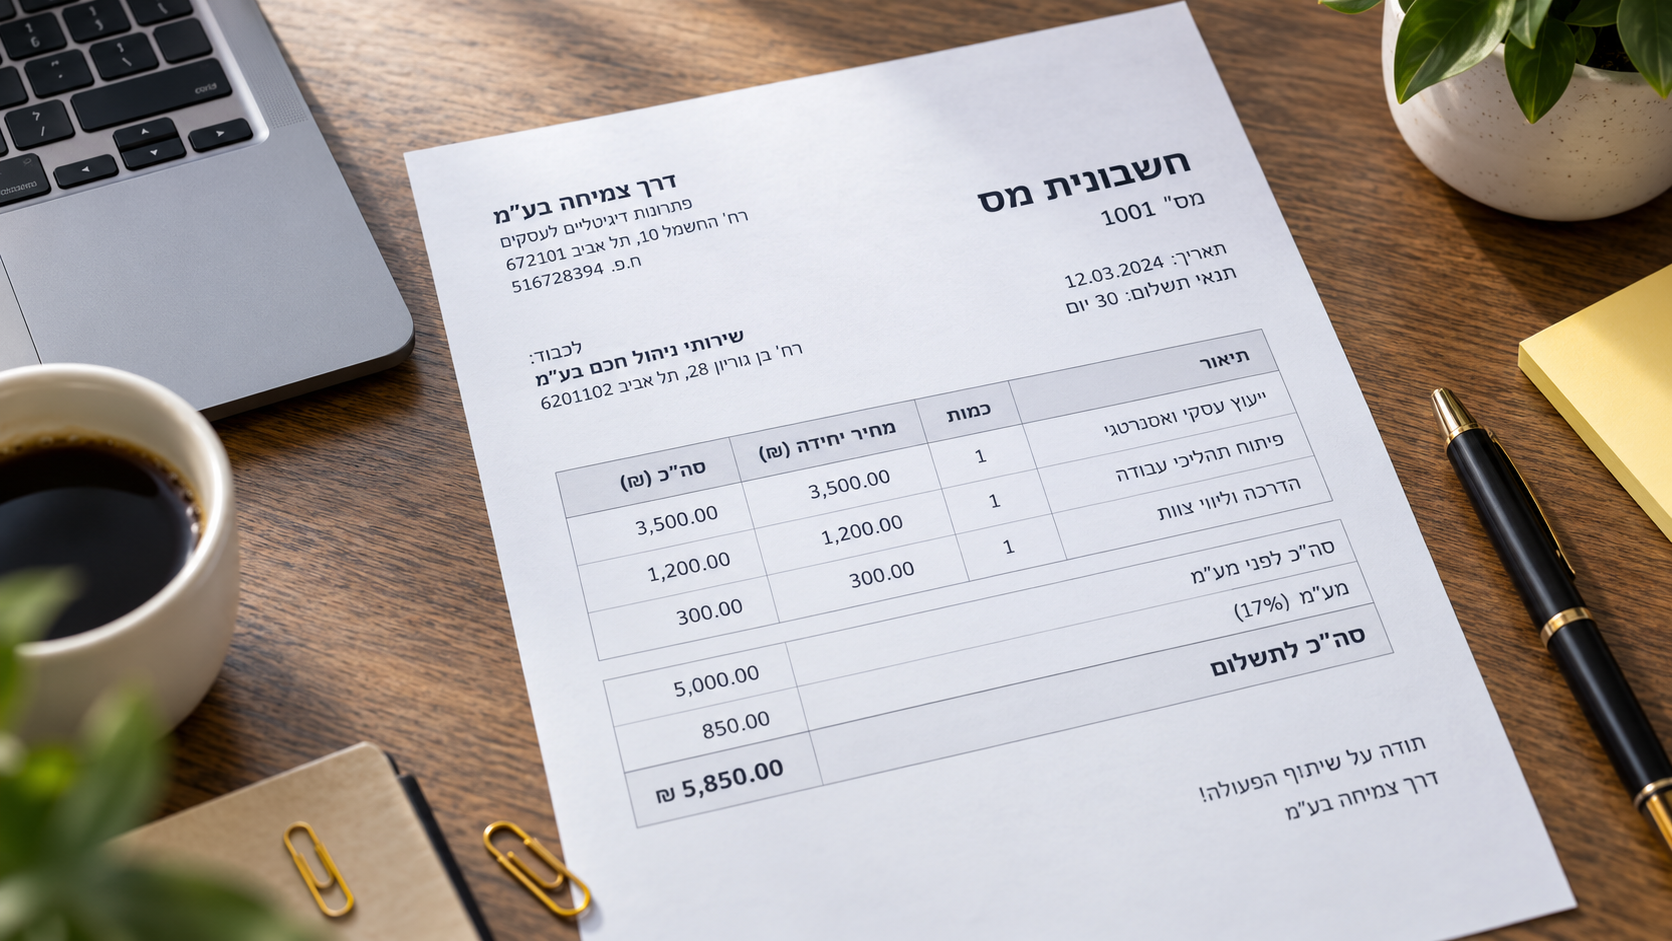
OCR hébreu : ce qui marche sur les documents professionnels
La plupart des éditeurs d'OCR annoncent prendre en charge l'hébreu. Beaucoup moins prennent en charge l'hébreu manuscrit, et aucun ne vous dit que 91 % de précision au caractère peut signifier qu'un mot sur deux est faux.
Détecter un faux relevé de compte : nos 9 méthodes
Le relevé de compte est un document particulièrement sujet à la fraude. Chez Koncile, on détecte jusqu'à 1,4 % de relevés modifiés ou altérés sur un jeu de 150 000 relevés. On parle beaucoup des deepfakes générés par l'IA, mais se focaliser uniquement là dessus aujourd'hui serait une erreur.
OCR par intelligence artificielle vs OCR classique : ce qui change vraiment pour vos documents
Un benchmark a mesuré la précision de Gemini 1.5 Pro sur des documents financiers à environ 50%, tandis que GPT-4o atteint 84% sur du contenu juridique. C'est ce que les discours «passez à l'OCR par intelligence artificielle» laissent de côté. Voici une comparaison factuelle entre OCR classique, IA généraliste et OCR par LLM dédié.
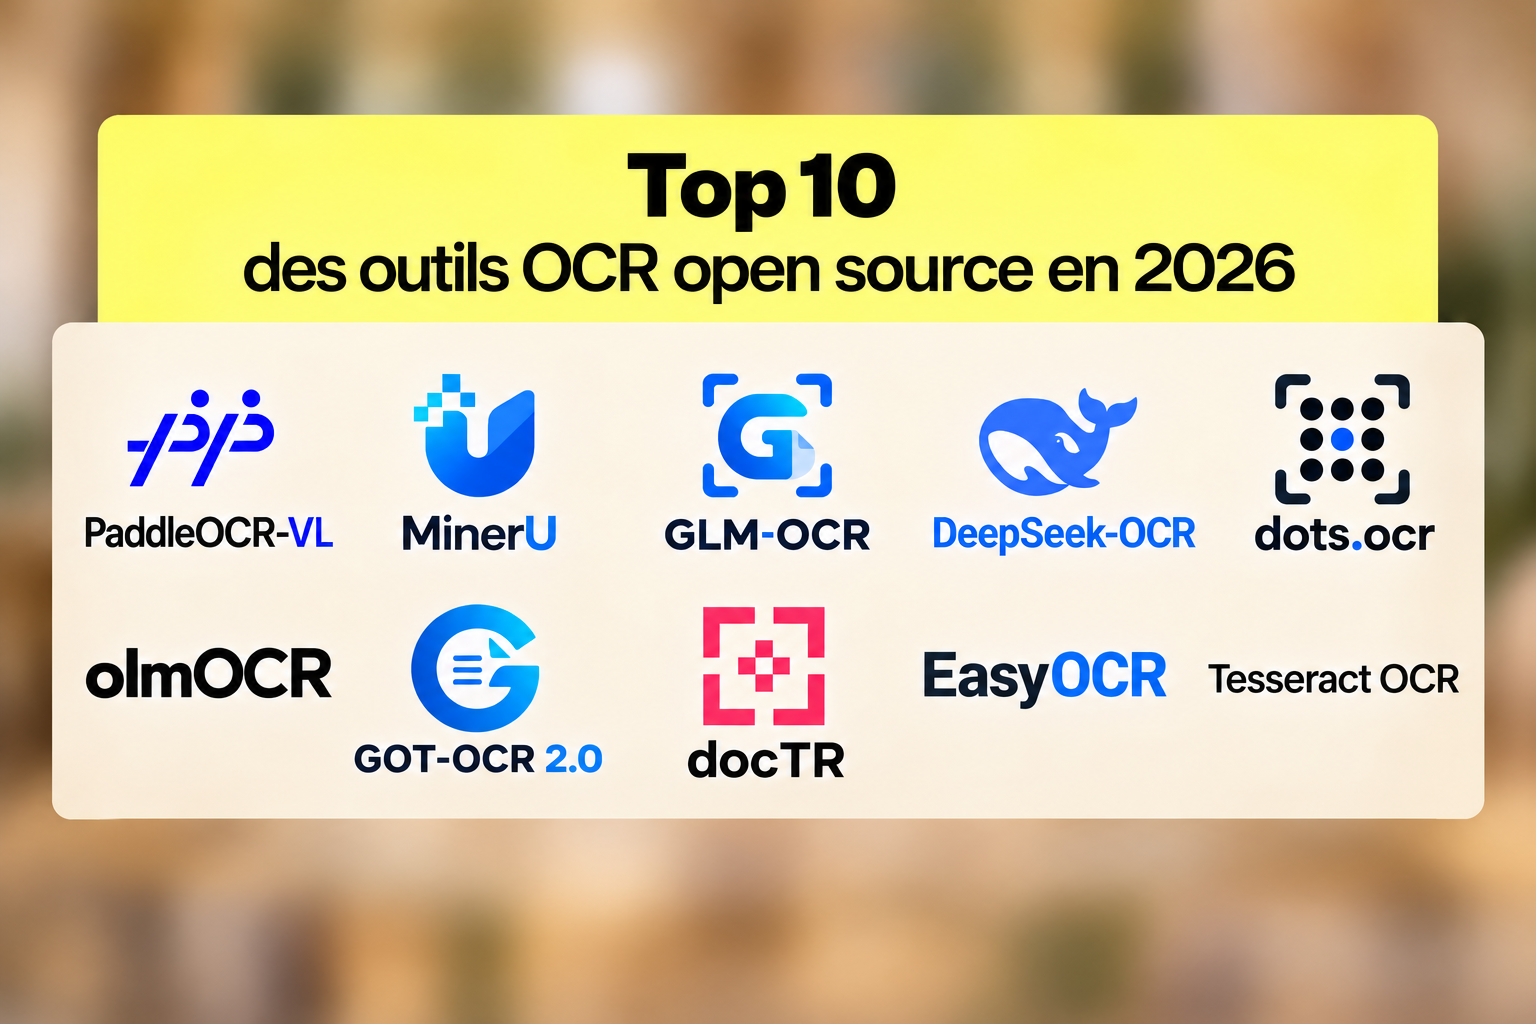
Les 10 meilleurs outils OCR Open Source en 2026
Le classement des OCR open source s'est inversé au cours des dix-huit derniers mois. Un modèle de 0,9 milliard de paramètres lit désormais les documents avec plus de précision qu'un modèle de 235 milliards de paramètres. PaddleOCR-VL obtient un score de 96,34 % sur OmniDocBench v1.6, tandis que Qwen3-VL-235B affiche 89,78 %. Voici les 10 meilleurs moteurs OCR open source en 2026 et comment choisir entre eux.
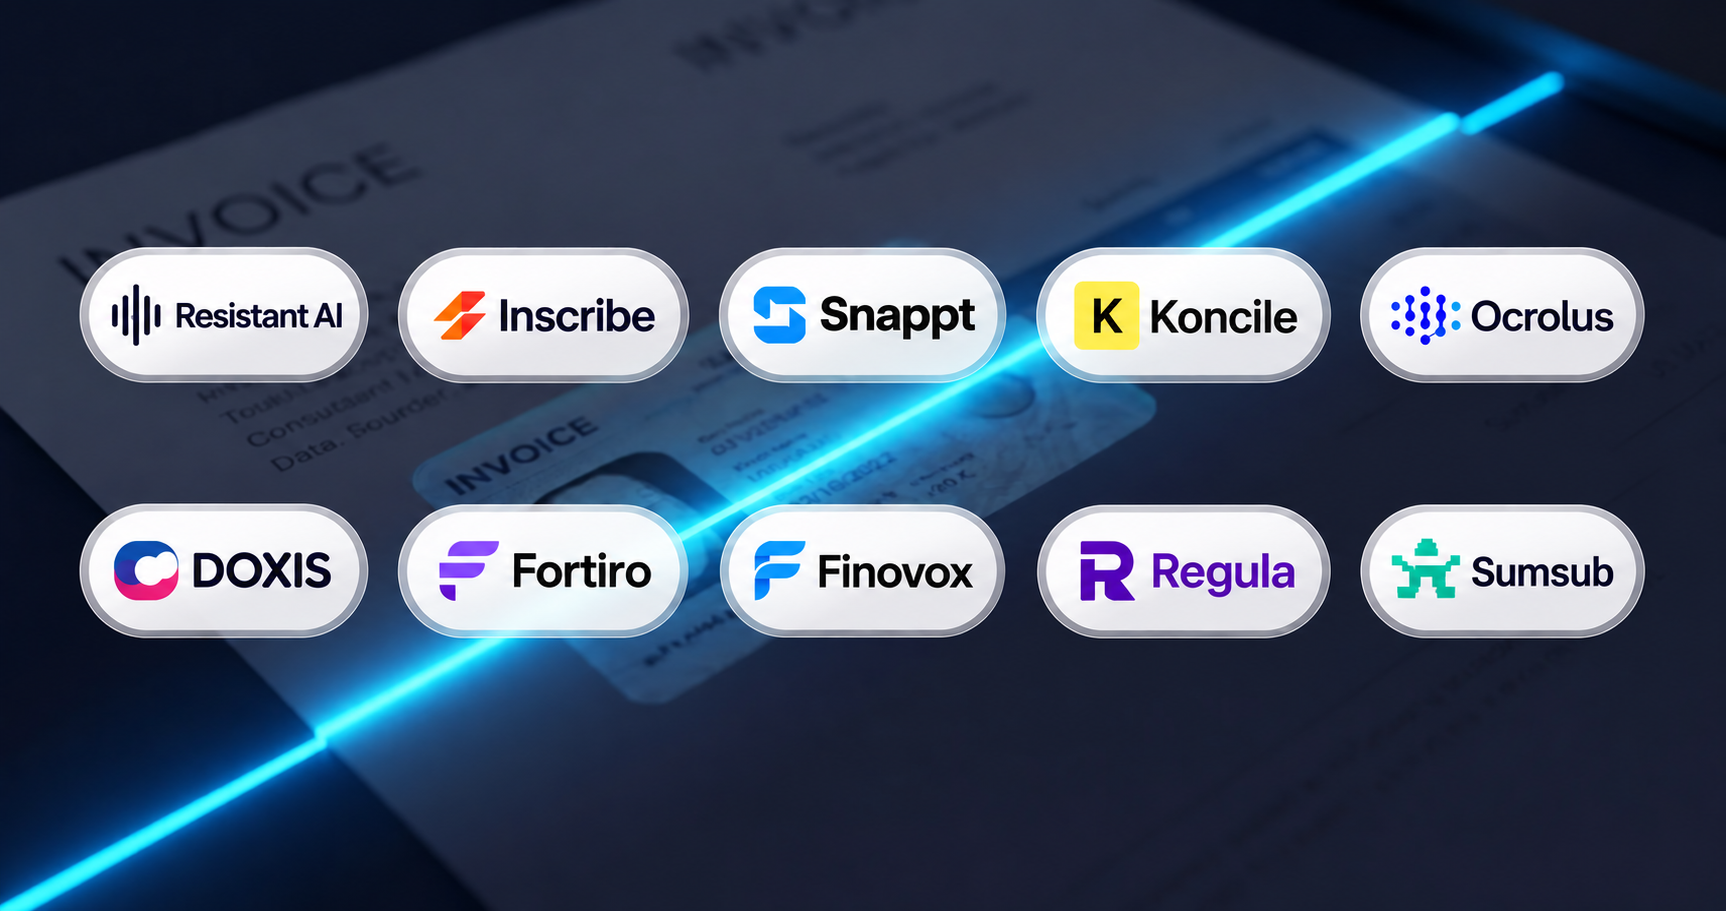
Top 10 des logiciels de détection de fraude documentaire en 2026
Voici un comparatif des 10 meilleurs logiciels de détection de fraude documentaire et des six contrôles qu'un faux document de 2026 doit encore réussir à passer. Chaque chiffre de précision avancé sur ce marché est souvent autodéclaré et non vérifié de manière indépendante. Pendant ce temps, des services de fraude documentaire vendent, ouvertement et sur le web, des documents conçus spécifiquement pour déjouer des éditeurs de détection.